Kubernetes Korea Group 밋업 · 2026.10.28 (수) · 세션 2

AI 에이전트와 함께한
Kubernetes 플랫폼 엔지니어링의
수직 계열화

클러스터 구축부터 운영 도구, 개발자 경험, 검증 체계까지

dasomel
OPA(Open Platform Alliance) Leader · OPDC Leader · CloudBro AI Bro
OSS WORKBENCH · CLOUD NATIVE · AI-ASSISTED DEVELOPMENT

OSS 소개 · GitHub · Narwhal · OpenForge

출처 프로젝트 소개 문서1 / 55
소개

이 발표는 무엇에 관한 이야기인가

Kubernetes 플랫폼 구축 경험을 AI 에이전트 팀과 오픈소스로 구현·연결해 온 기록

Kube-Ready-Box와 Narwhal로 Kubernetes 환경 구축

NFS Quota Agent로 스토리지 기능 확장

Narwhal Portal과 ClusterDeck으로 개발자·운영자 경험 개선

OpenForge로 AI 에이전트 기반 개발의 표준화 · 검증 자동화 · 품질 관리 체계 구축

개별 프로젝트가 하나의 플랫폼 생태계로 연결되는 과정과, 그 과정에서 얻은 시행착오와 교훈.

출처 발표 소개문2 / 55
목차

오늘의 흐름

Day-0 → Day-1 → Day-2 프레임으로 프로젝트를 배치하고, 검증 체계와 에이전트 팀 운영으로 마무리

1

문제와 Day-0/1/2 프레임 — 플랫폼에 필요한 영역, 수직 계열화 지도

2

Day-0 — Kube-Ready-Box

3

Day-0~2 — Narwhal

4

Day-2 스토리지 — NFS Quota Agent

5

Day-2 경험 — Narwhal Portal · ClusterDeck

6

하나의 생태계 — 프로젝트 간 연결 (KubeMetal 포함)

7

전 구간 검증 — OpenForge · 외부 기여

8

AI 에이전트 팀 — 운영 방식 · 하루 흐름 · 실패 사례 · KubeMetal → XERJ

출처 자체 정리3 / 55
문제

Kubernetes 플랫폼에는 설치 말고도 필요한 게 많다

클러스터를 띄우는 것은 시작일 뿐, 일곱 영역이 모두 이어져야 플랫폼이 된다

1

인프라 준비

OS · 커널 · 디스크

2

클러스터 설치

부트스트랩 · 버전

3

네트워크

CNI · LB · 게이트웨이

4

스토리지

PV · 용량 제한

5

인증

SSO · OIDC

6

개발자 포털

온보딩 · 카탈로그

7

운영 도구

관측 · 접속 · 백업

→ 영역 사이의 이음새가 진짜 문제

출처 발표 소개문4 / 55
문제

개별로 설치하면 이음새에서 반복해서 터진다

DNS · TLS · identity · networking · startup order · version compatibility

KeycloakOIDC claim!APISIXauthentication!servicerouting!Istio ambientmTLS!Kubernetesworkload이음새(integration seam)마다 장애 후보반복해서 터지는 곳DNSTLSidentitynetworkingstartup orderversion compat.업그레이드마다 다시 검증수십 개 프로젝트를 개별 설치했을 때이음새를 제품 경계로장애 기록 → 회귀 검증 (Narwhal)
출처 narwhal.md (v1.3.0)5 / 55
Day-0 / 1 / 2프레임

플랫폼의 생명주기를 Day-0 · Day-1 · Day-2로 나눈다

어떤 일이 어느 시점에 필요한가

Day-0설계 · 환경 준비Day-1설치 · 구성Day-2운영OS · 이미지네트워크air-gap 번들클러스터 설치 · 구성플랫폼 서비스 배포모니터링쿼터 · 스토리지 관리백업업그레이드개발자 셀프서비스검증시간 · 설치 이후 계속 이어지는 운영 단계가 Day-2프레임은 발표자의 분류 · 각 항목은 프로젝트 소개 문서의 기능에서 가져옴
출처 자체 정리 · 프로젝트 소개 문서6 / 55
Day-0 / 1 / 2프로젝트 배치

각 프로젝트는 어느 Day를 맡는가

Narwhal은 Day-0~2에 걸치고, NFS Quota Agent · Portal · ClusterDeck은 Day-2 중심, OpenForge는 전 구간

Day-0 · 환경 준비Day-1 · 설치 · 구성Day-2 · 운영Kube-Ready-BoxOS 이미지 baselineNarwhalair-gap 번들설치 · 35 apps검증 · 업그레이드 gateNFS Quota AgentHelm 배포quota 강제 · 메트릭Narwhal Portal온보딩운영 · 개발자 경험ClusterDeckSSH bootstrap접속 경로 유지OpenForge전 구간: 표준 · 검증 · 증거 · 포트폴리오 상태실선 = 주 역할 · 점선 = 소개 문서에 부분 관여로 적힌 단계
출처 kube-ready-box · narwhal · nfs-quota-agent · narwhal-portal · clusterdeck · openforge .md7 / 55
수직 계열화 지도핵심

수직 계열화: 플랫폼 생명주기를 아래에서 위로 잇는다

인프라 → 클러스터 → 스토리지 → 개발자·운영자 경험, 전체를 검증 체계가 감싼다

개발자 · 운영자 경험Day-2 화면과 접속 경로Narwhal Portal · ClusterDeck스토리지PVC 용량을 실제 사용량 제한으로NFS Quota Agent플랫폼 · 클러스터GitOps · 인증 · 네트워크 · 관측 · 보안Narwhal인프라Kubernetes 이전의 OS readinessKube-Ready-Box검증 체계OpenForge표준화 · 검증 자동화품질 관리모든 계층을 가로지르는공통 증거 계약
출처 프로젝트 소개 파일8 / 55
Day-0 · 환경 준비Kube-Ready-Box

Kube-Ready-Box: Kubernetes 이전의 OS readiness

Kubernetes installer가 아니라 '올라가기 전의 준비 상태'를 이미지로 만든다

문제

로컬 클러스터를 반복해서 만들 때 OS 튜닝, kernel modules, networking, storage prerequisites를 매번 준비하고 ARM64/AMD64·provider 차이도 따로 관리해야 한다.

해결

Packer로 Kubernetes용 Ubuntu base image를 사전 구성하고 Vagrant Cloud로 배포 — 같은 OS baseline을 여러 프로젝트에서 재사용.

이미지에 미리 들어 있는 것
  • swap 비활성화 · kernel modules (br_netfilter, overlay, iscsi_tcp)
  • IP forwarding · conntrack / network buffer 튜닝
  • /sys/fs/bpf 영구 마운트 (Cilium eBPF)
  • open-iscsi · nfs-common 등 스토리지 전제
  • chrony 시간 동기화 (etcd clock-skew 대응)
  • 보안 하드닝 (needrestart 제거 등)
주석 Packer 머신 이미지를 코드로 빌드하는 도구.주석 Vagrant Box Vagrant가 VM을 만들 때 쓰는 기본 이미지.
출처 kube-ready-box.md9 / 55
Day-0 · 환경 준비Kube-Ready-Box아키텍처

Kube-Ready-Box 아키텍처: 이미지 파이프라인

Ubuntu Cloud Image → Packer → Vagrant Box → Vagrant Cloud → 상위 프로젝트

UbuntuCloud ImagePackerOS 설정 +filesystem 튜닝provider별검증Vagrant Boxext4 / XFSVagrant Clouddasomel/ubuntu-*GitHub Actions: provider · architecture별 빌드 · 검증 · 배포 자동화Day-0 baselineswap off · kernel modules · IP forwardingconntrack 튜닝 · bpffs · chrony · 보안 하드닝24.04 · ext424.04 · XFS26.04 · ext426.04 · XFS상위 프로젝트가 변형을 선택 (ARM64 · AMD64)NarwhalBelugaKubeMetalother K8s projects
출처 kube-ready-box.md (Build Pipeline · 프로젝트 관계)10 / 55
Day-0~2Narwhal

Narwhal: 이음새를 제품 경계로 다루는 IDP

GitOps · IAM/SSO · Service Mesh · Observability · Registry · Storage · Backup · Policy · API Gateway · Portal

문제

수십 개 Cloud Native 프로젝트를 따로 설치하면 이음새에서 장애가 반복되고 업그레이드마다 재검증해야 함

해결

35개 GitOps-managed application을 하나의 reproducible IDP로 통합하고, 442건의 incident knowledge를 394개 regression checks와 live verification suite로 연결

35
GitOps-managed apps
442
documented incidents
394
regression checks
1,225
commits (2026-02-08 ~ 10-26)

수치는 commit 수 자랑이 아니라 통합 복잡성을 반복해서 검증했다는 운영 증거.

주석 IDP Internal Developer Platform. 개발자가 내부에서 쓰는 플랫폼.주석 GitOps Git 저장소의 선언을 기준으로 클러스터를 맞추는 운영 방식.
출처 github.com/dasomel/narwhal main (2026-10-27 기준, README 측정 방식)11 / 55
Day-0~2Narwhal아키텍처

Narwhal 아키텍처: 계층으로 쌓은 35개 애플리케이션

Narwhal의 UI는 Portal — 화면은 Narwhal Portal 섹션에서

개발자 · 운영자 경험Narwhal Portal (Management Portal)Observability · Storage · Backup · RegistryPrometheus · Loki · Tempo · Alloy · HubbleSeaweedFS · NFS quota · CloudNative-PG · Velero · HarborGitOps · Identity · Networking · SecurityArgo CD + Gitea · Keycloak · Cilium · MetalLB · APISIXIstio ambient · OpenBao · KyvernoKubernetes v1.35Day-0 입력: Kube-Ready-Box OS baseline · kube-vip배포 환경Vagrant ARM64 · Kakao Cloud AMD64 · air-gapped검증 계층Cluster120+SSO49Regression394CI / push51-check442 incidents 기록
출처 narwhal.md (핵심 구성 · 시작하기)12 / 55
Day-0~2NarwhalDay-2 검증

Knowledge as Tests: 장애를 회귀 검증으로 바꾼다

lessons-log.md의 incident가 다음 업그레이드의 관문(gate)이 된다

Incidentlessons-log.md442건 기록Root Cause원인Discriminator비슷한 장애와구분하는 기준Regression Check394개 checkFuture UpgradeGate업그레이드 관문업그레이드마다 다시 실행실패했던 접근까지 기록원인뿐 아니라 discriminator와 실패한 시도를incident마다 남긴다AI 에이전트 관점코드 생성보다 과거의 실패와 해결 방법을repository에 남기는 것이 훨씬 강력하다
출처 narwhal.md · ai-assisted-open-source-development.md13 / 55
Day-0~2NarwhalDay-0 · Day-2

검증은 'pod가 Running인가?'에서 끝나지 않는다

세 계층 검증(Day-2)과 오프라인 번들(Day-0)

Cluster Verification120+클러스터와 플랫폼 application이 실제로 건강한가?SSO Verification49여러 application의 identity flow가 end-to-end로 동작하는가?Regression394과거에 해결한 integration failure가 다시 발생하지 않았는가?CI에서는 매 push마다 51-check suite · 실제 cluster 검증과 CI 회귀 검증을 분리Air-Gapped 설치도 운영 시나리오Online buildimages · chartsbinaries · manifestspackagesarchitecture별offline bundle104 images · 27 charts검증인터넷 없이설치
출처 narwhal.md (검증 계층 · Air-Gapped Installation)14 / 55
Day-0~2Narwhal현재 상태

최신 v1.3.0은 보안 하드닝 릴리스

2026-10-22 · air-gap 번들 무결성 체인, trust boundary 축소, 공급망 CI gate — Known issues도 숨기지 않는다

이번 릴리스
  • 번들 무결성 체인: 이미지별 digest inventory, OCI layout 검증, os/architecture 검증을 fail-closed 관문으로
  • Trust boundary 축소: Keycloak 클라이언트별 webOrigins, Velero·Portal RBAC least-privilege, root_squash NFS export 등
  • 공급망 CI gate: mutable 태그 차단, pip hash 강제, license policy, CycloneDX SBOM
Known issues (릴리스 노트 그대로)
  • Kyverno 이미지 서명 정책은 Audit 전용 — 아직 아무것도 차단하지 않음
  • 부트스트랩 중 ArgoCD reconcile 전까지 mesh-wide PERMISSIVE 유지
  • OpenBao raft snapshot 암호화 백업은 어떤 클러스터에도 미활성화, 라이브 동작 미검증
주석 fail-closed 검증이 불확실하면 통과시키지 않고 막는 방식.
출처 narwhal.md (v1.3.0)15 / 55
Day-2 · 운영NFS Quota Agent

NFS Quota Agent: PVC 용량과 실제 사용량 사이의 공백

Kubernetes Storage API와 실제 Filesystem 사이의 제어 공백을 메운다

문제

NFS 기반 PersistentVolume은 PVC 용량이 파일시스템의 실제 사용량 제한으로 자동 연결되지 않아 하나의 워크로드가 공유 저장소를 소진할 수 있다.

해결

NFS 서버 노드에서 PV를 감시하고 파일시스템 Project Quota를 자동 적용해 XFS · ext4 · Btrfs에서 실제 사용량을 강제한다.

PVC
→
PersistentVolume
→
NFS CSI / Provisioner
→
NFS export + subdir
→
NFS Quota Agent
→
Filesystem Project Quota

quota 명령은 NFS client가 아니라 실제 NFS server의 local filesystem에서 실행되어야 한다.

주석 Project Quota 디렉터리(프로젝트) 단위로 사용량 상한을 거는 파일시스템 기능.
출처 nfs-quota-agent.md16 / 55
Day-2 · 운영NFS Quota Agent아키텍처

NFS Quota Agent 아키텍처: NFS 서버 노드의 DaemonSet

PV를 감시해 서버의 로컬 파일시스템에 quota를 건다

PVCPersistentVolumeNFS CSI / ProvisionerNFS Server Node (nodeSelector nfs-server=true)nfs-quota-agent (DaemonSet)Bound NFS PV 감시 · 경로 매핑PV 이름 기반 project IDquota 적용Local filesystemhostPath: /data · /dev · /etc/projects · /etc/projidPV 감시PV annotationpending · applied · failedPrometheus :9090metrics · 알림CLI · Web UIstatus · top · reportXFSxfs_quota · prjquota — 주력 지원ext4setquota · prjquota⚠ root writer는 hard limit 우회 가능Btrfsqgroup quota대상은 subvolume
출처 nfs-quota-agent.md (핵심 동작 · 배포 모델 · 파일시스템 지원)17 / 55
Day-2 · 운영NFS Quota Agent화면

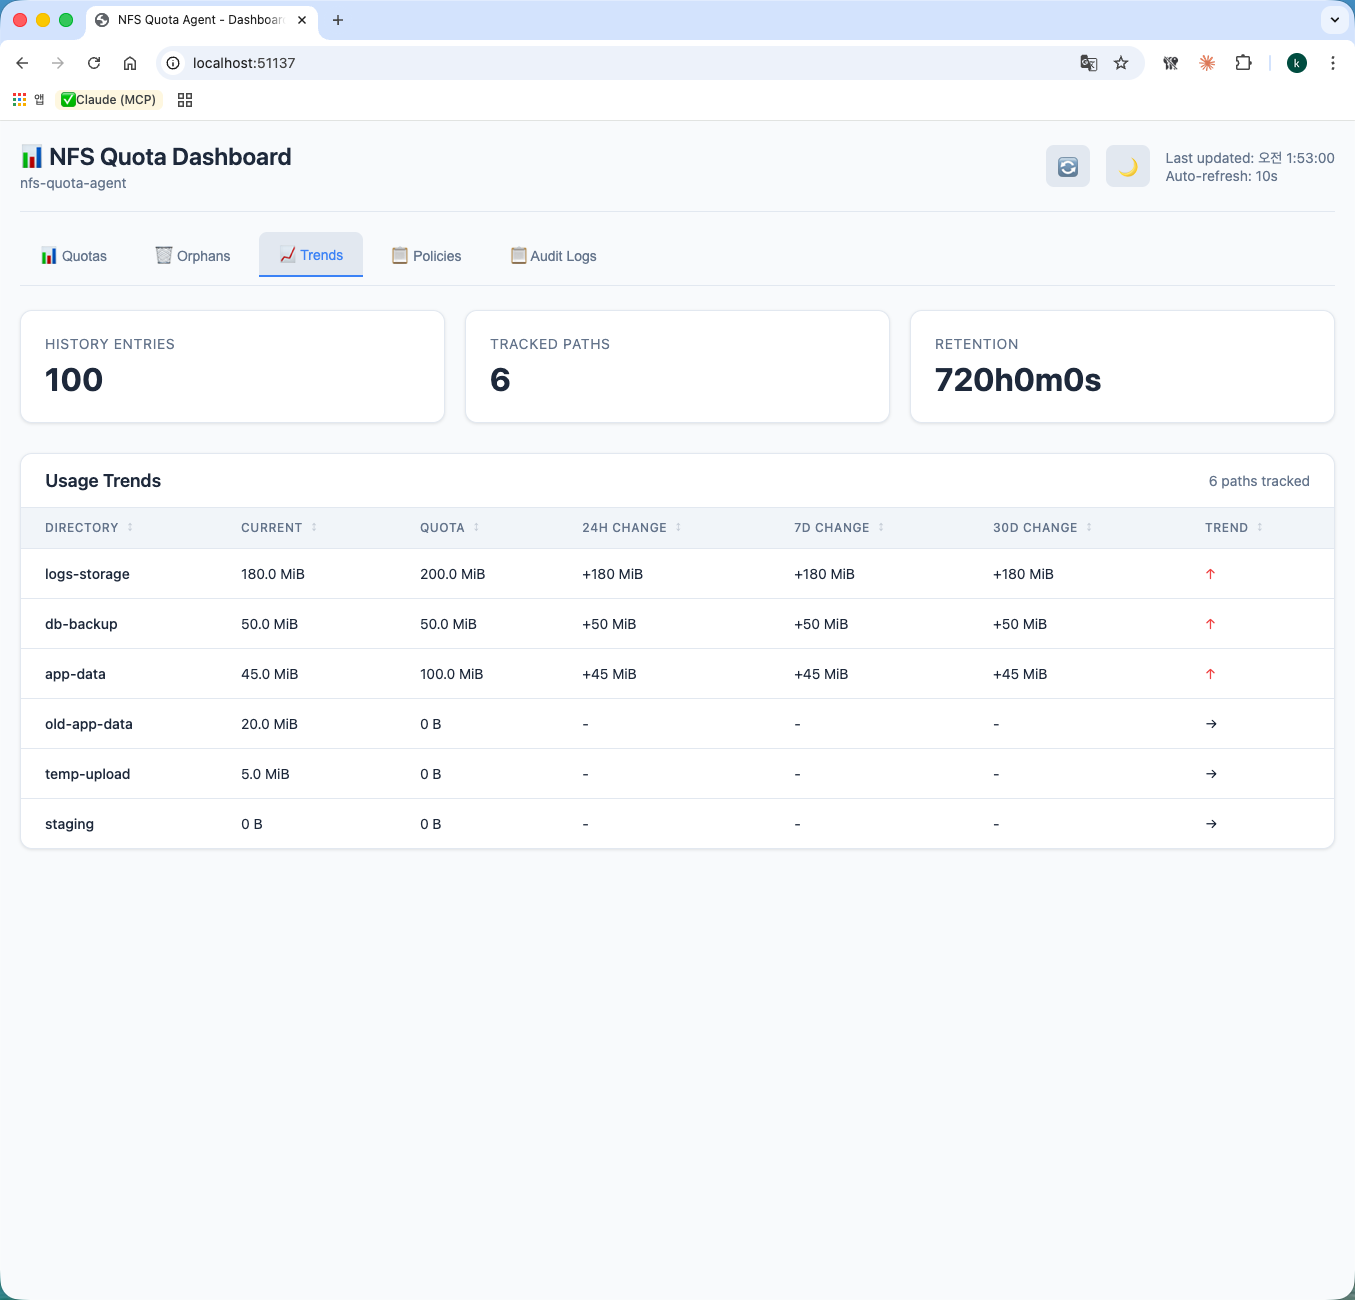
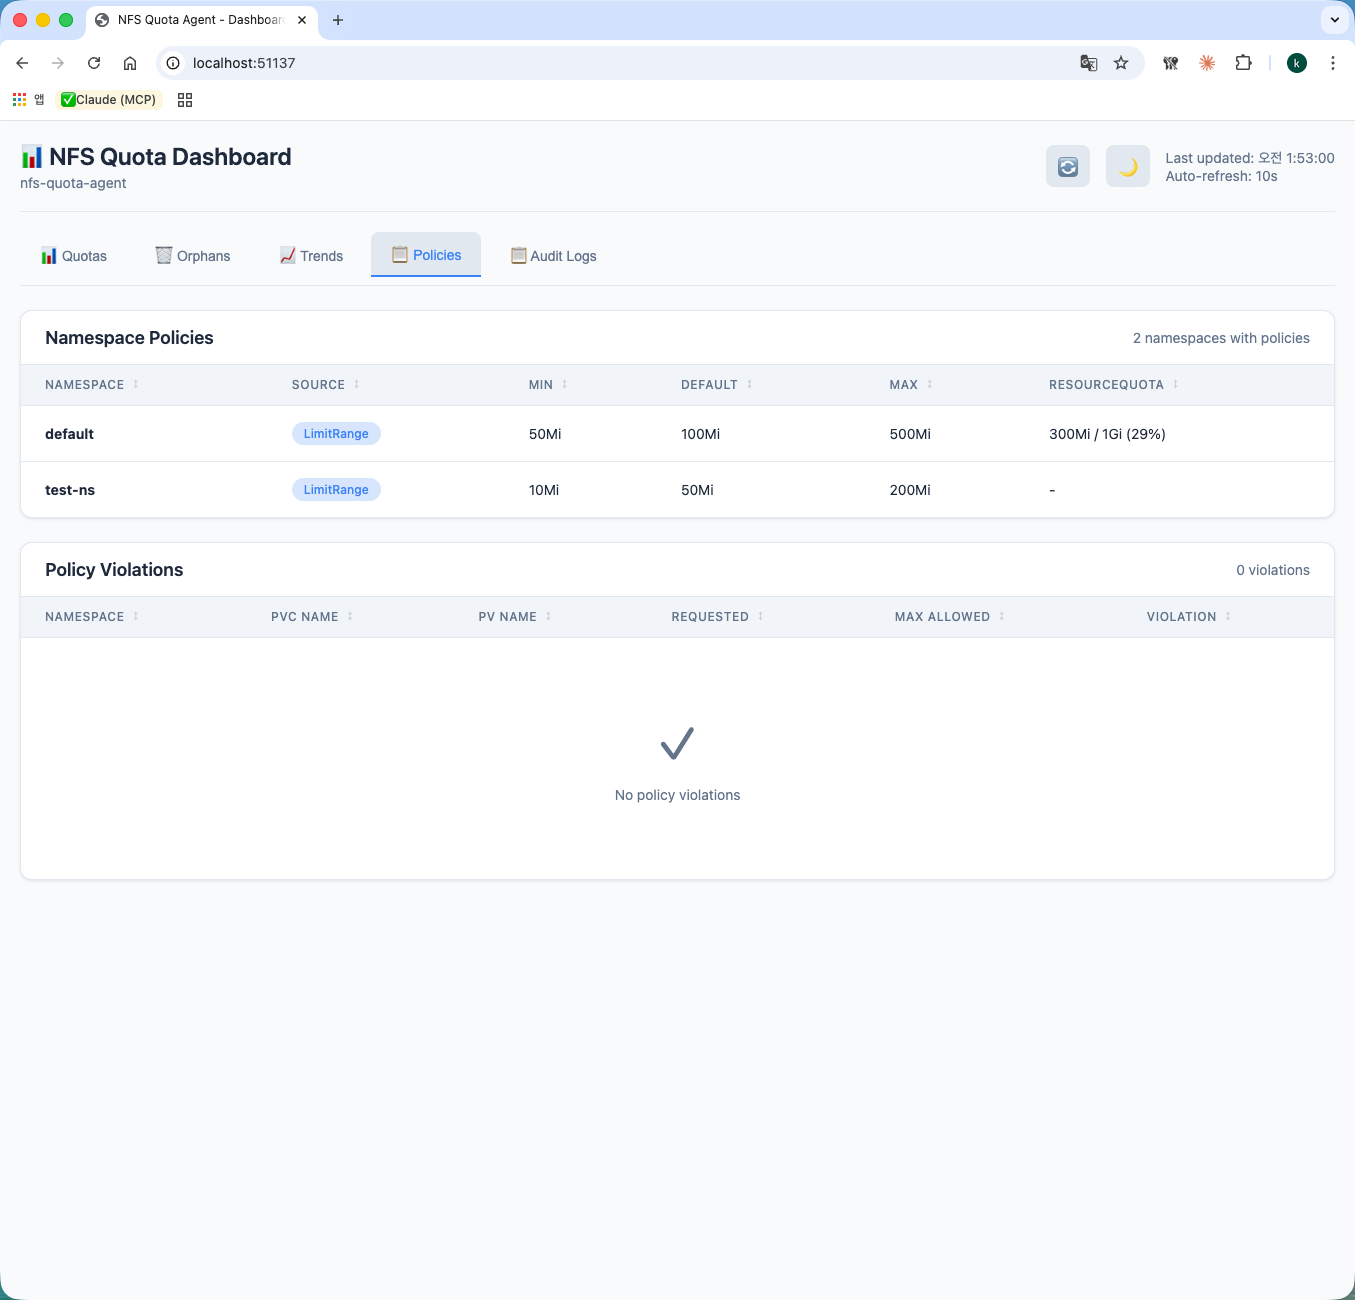
NFS Quota Agent 화면: 사용량 · 추세 · 정책

Web UI(선택 기능) — 클릭하면 확대
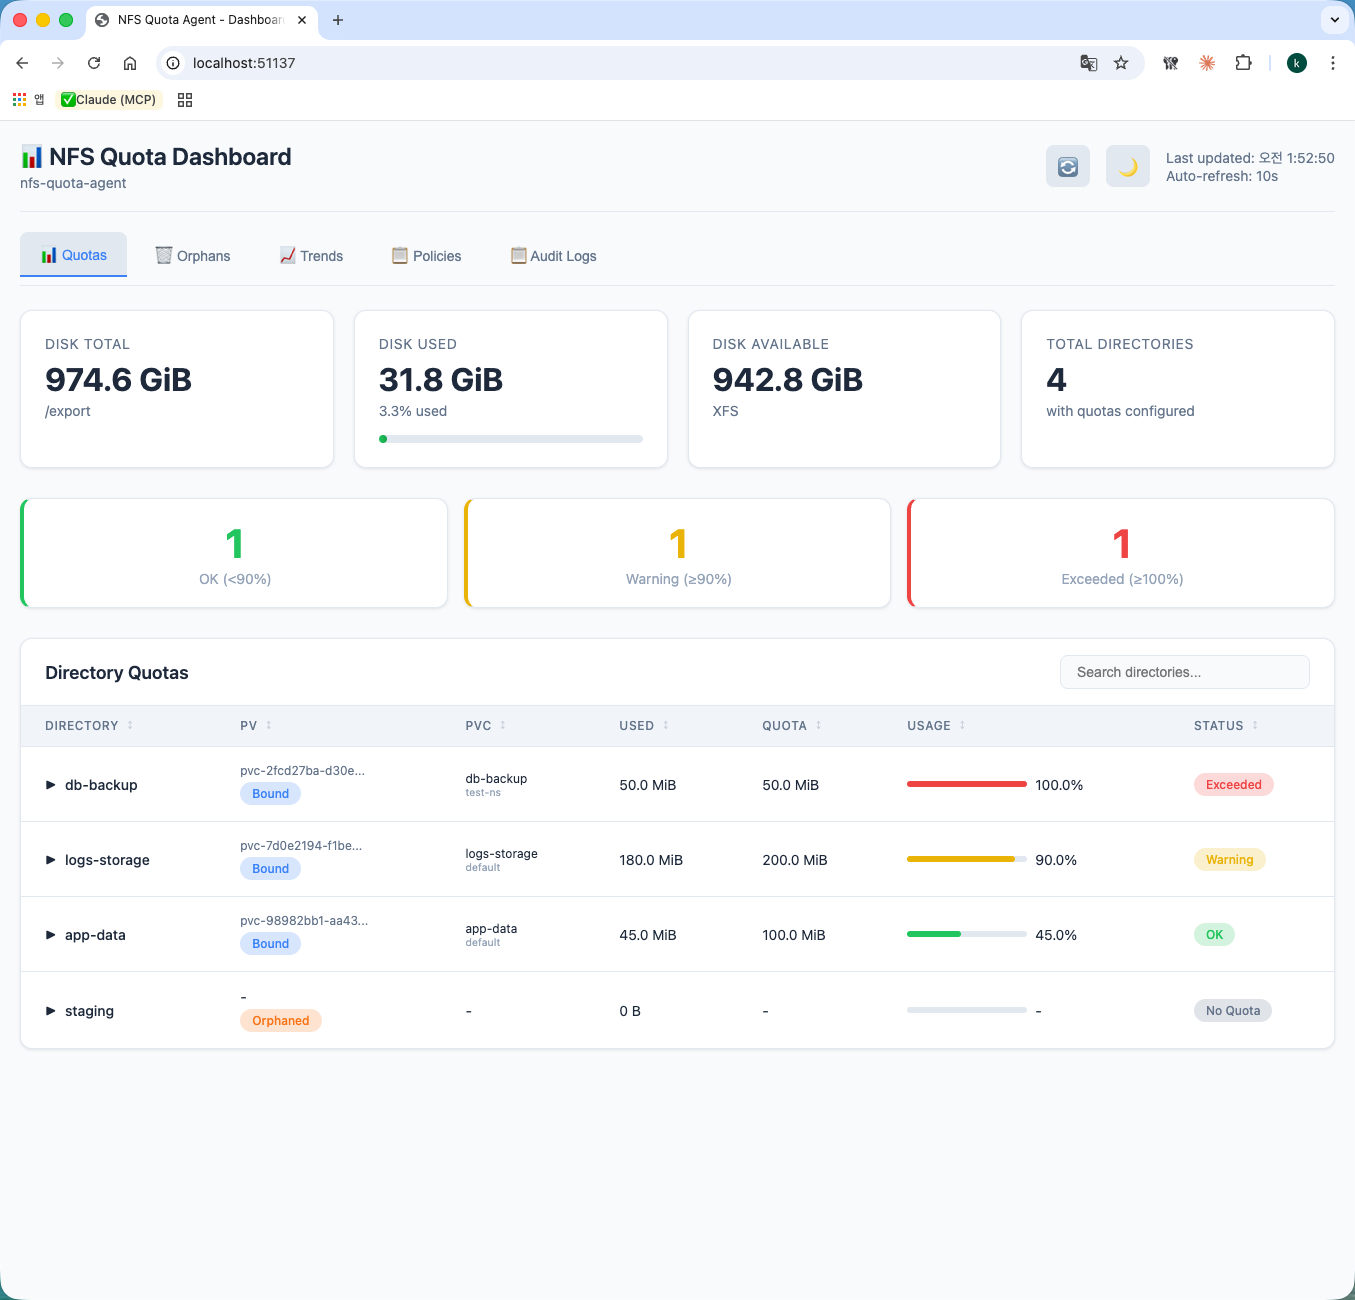
Dashboard · Quotas
Dashboard · Quotas
Trends
Trends
Policies
Policies

출처: dasomel/nfs-quota-agent Web UI 캡처 (cne.io.kr/images/nfs-quota-agent) · 이 밖에 02-orphans, 05-audit-logs

출처 nfs-quota-agent.md18 / 55
Day-2 · 운영NFS Quota Agent현재 상태

현재 Beta, 그리고 플랫폼과의 연결

v0.5.0 (2026-09-22) · 핵심 quota 경로는 실제 커널 CI로 검증, QuotaPolicy CRD는 v1alpha1

검증 범위
  • XFS/ext4/Btrfs 핵심 quota 적용 경로는 실제 Linux 커널 CI에서 검증
  • 단위 테스트는 외부 quota 명령을 stub 처리 → 실제 커널 강제를 증명하지 않음
  • QuotaPolicy CRD(v1alpha1)는 v1.0 이전에 호환성 없이 바뀔 수 있음
  • 릴리스는 cosign 서명, 오프라인 번들 제공
Day-0 연결

Kube-Ready-Box의 XFS Project Quota 튜닝과 직접 연결

Day-1 · 2 연결

Narwhal의 NFS CSI 기반 스토리지와 함께 사용 — 스토리지 enforcement 계층

시행착오

v0.4.0은 cosign GHCR 로그인 실패로 partial release가 되었고 v0.4.1~v0.4.3에서 완전한 릴리스로 마무리

출처 nfs-quota-agent.md19 / 55
Day-2 · 운영Narwhal Portal

Narwhal Portal: 플랫폼 전체를 한 화면에서

원천 시스템은 그대로 두고, 여러 신호를 하나의 사용자 경험으로 묶는다

문제

GitOps · SSO · 모니터링 · 스토리지 · 보안은 각자의 UI를 가져 플랫폼 전체 상태와 작업 흐름을 한곳에서 이해하기 어렵다.

해결

상태 · 애플리케이션 · 노드 · 카탈로그 · 보안 · 비용 · 거버넌스를 하나의 Next.js 포털로 통합 → day-2 운영 경험 단순화

역할 분리

Narwhal = platform integration + operation
Portal = developer / operator experience

주요 영역
DashboardOnboardingCatalog / My AppsNodesCostSecurity / ComplianceGovernanceArchitectureTemplates / ToolsSettings

Next.js · React · TypeScript · Keycloak OIDC · Valkey · OpenBao Agent Injector

출처 narwhal-portal.md20 / 55
Day-2 · 운영Narwhal Portal아키텍처

Narwhal Portal 아키텍처: IDP 위의 day-2 경험 계층

Narwhal 클러스터와 분리된 제품이 아니라 플랫폼의 day-2 운영 · 개발자 경험 계층

Narwhal IDPKubernetes · GitOps · SSOObservability · StorageSecurity(원천 시스템)platform APIscluster stateNarwhal PortalNext.js + React · TypeScriptTanStack QueryKeycloak OIDC · ValkeyOpenBao Agent InjectorDashboardCatalog · My AppsNodes · CostSecurity · GovernanceArchitecture · Tools개발자운영자Day-2원천 시스템(Argo CD · Kubernetes · Keycloak)이 계속 authoritative — Portal은 복제하지 않고 조회 · 상관관계만 제공
출처 narwhal-portal.md (플랫폼 내 위치 · 기술 스택 · 설계 원칙)21 / 55
Day-2 · 운영Narwhal Portal화면

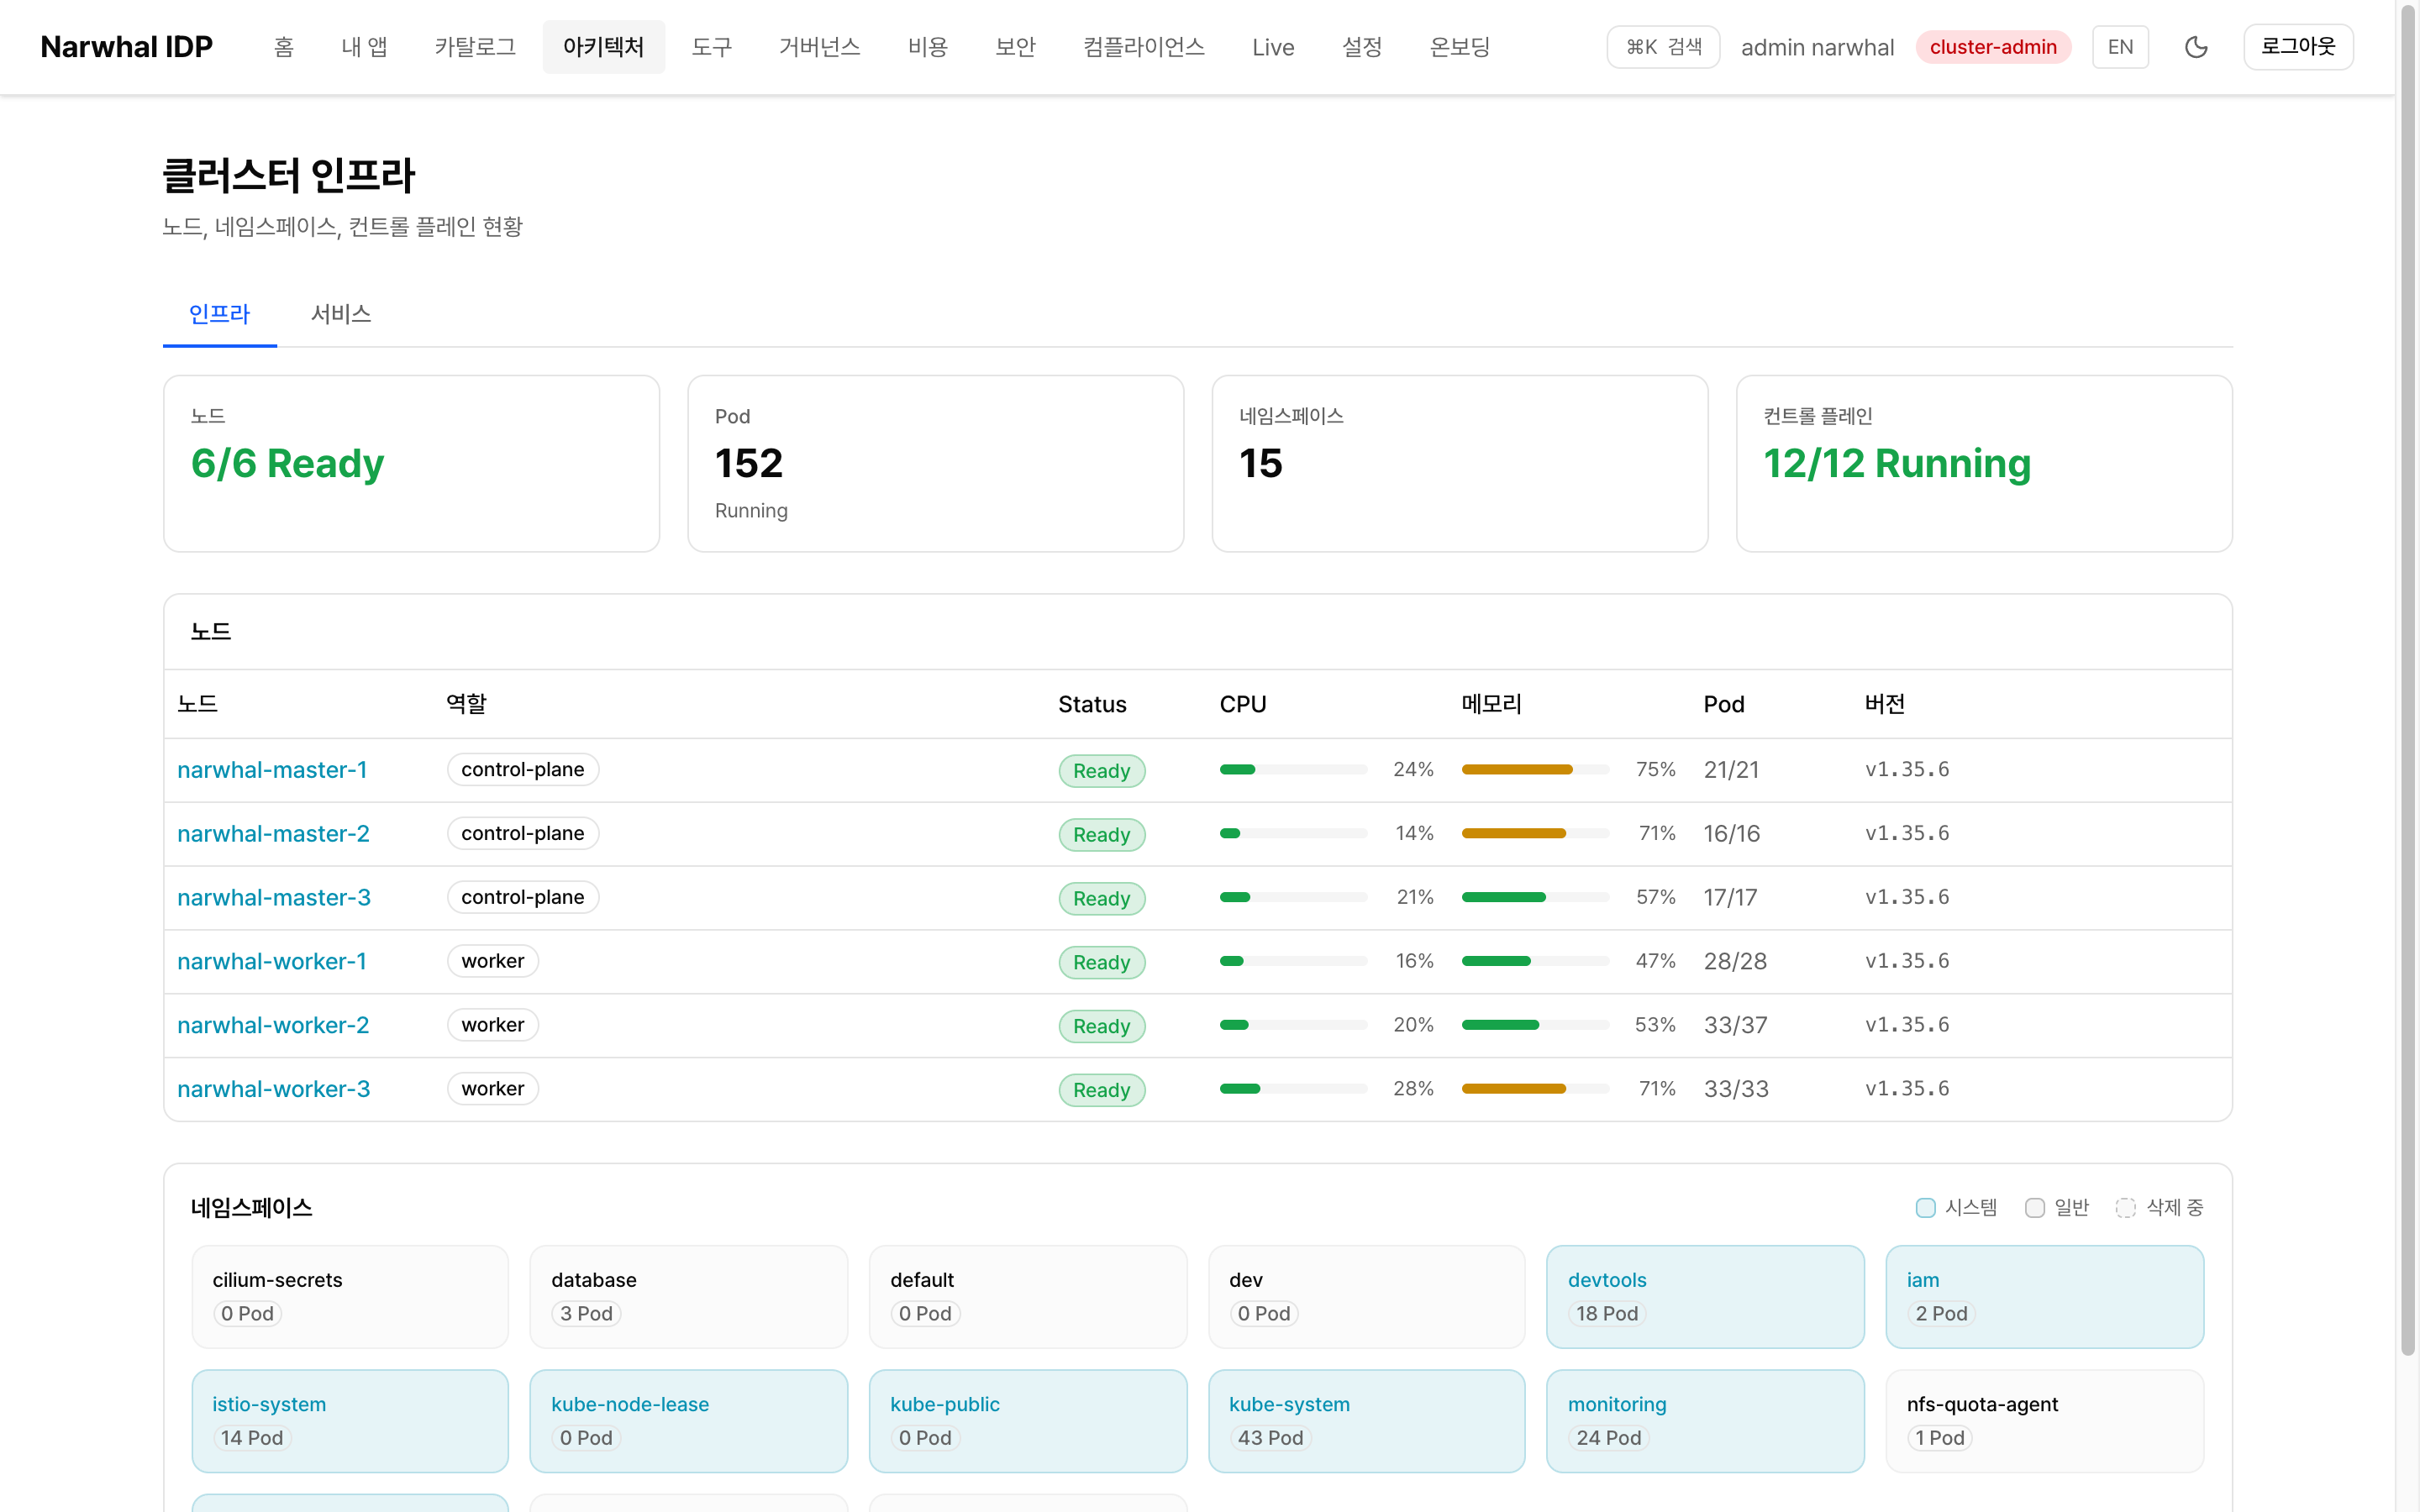
Narwhal Portal 화면 (1): 홈 대시보드와 클러스터 인프라

클릭하면 확대
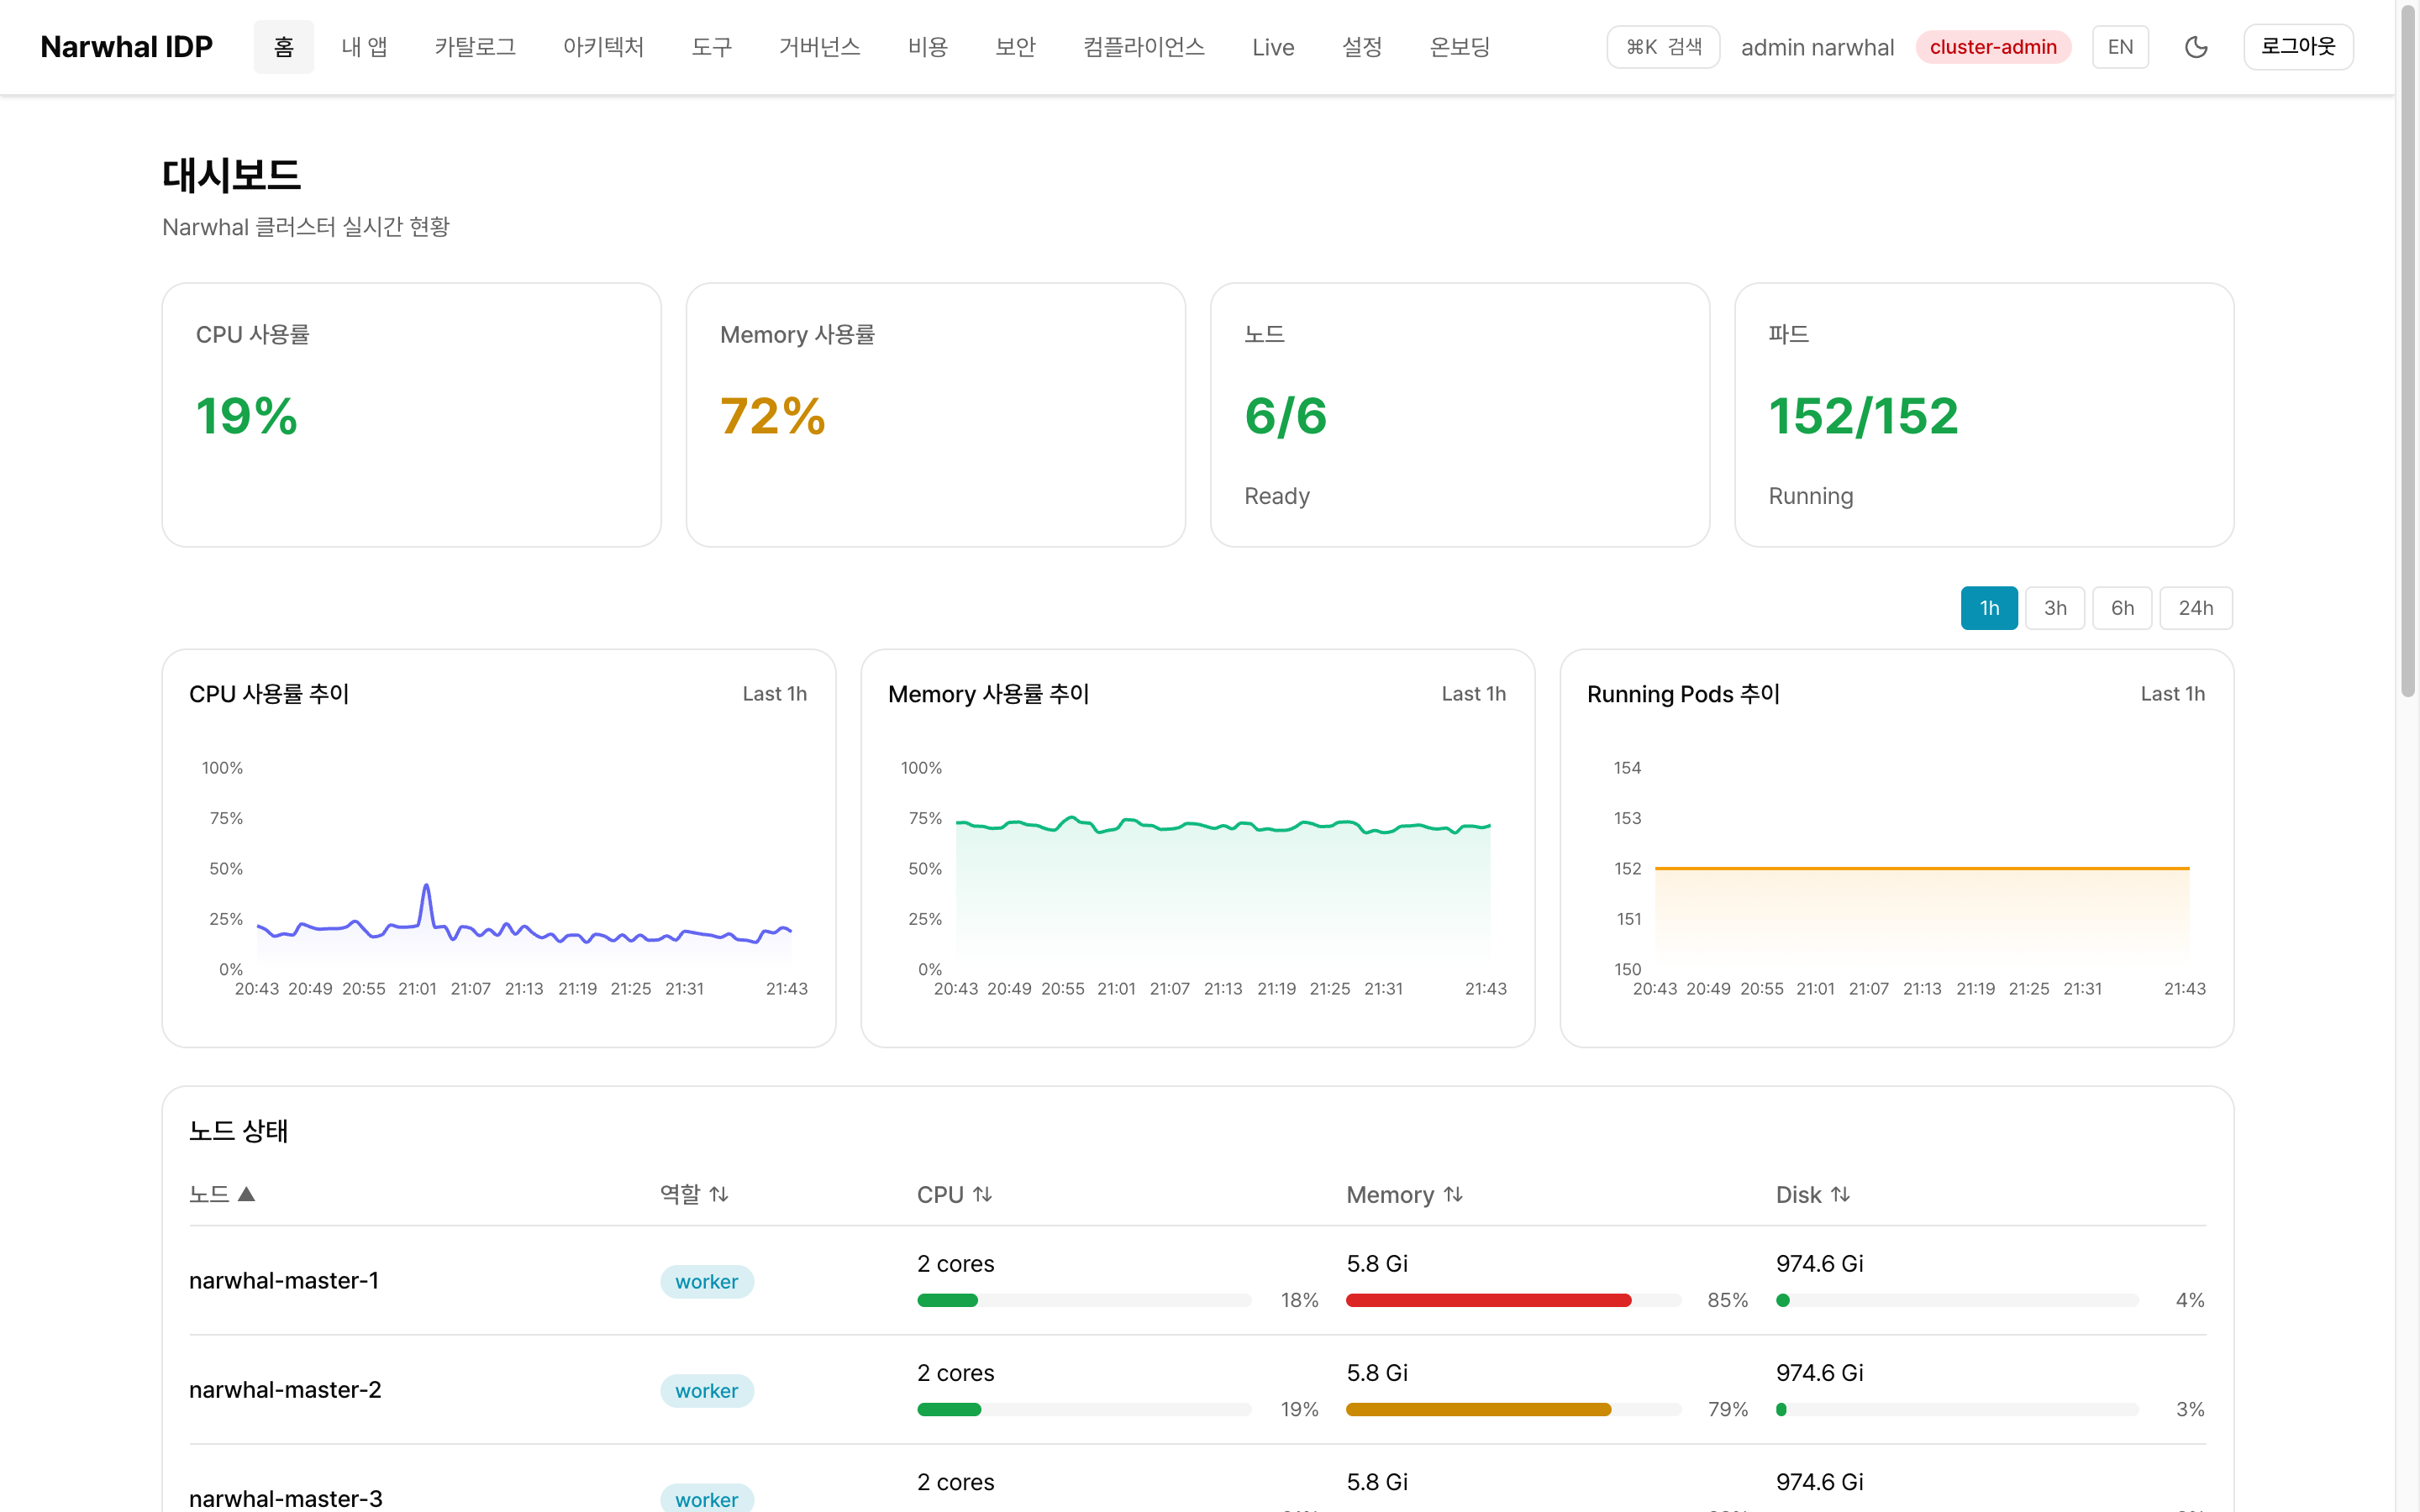
Dashboard — 플랫폼 전반 요약
Architecture — 클러스터 인프라 (노드 · 네임스페이스)

출처: dasomel/narwhal-portal docs/images

출처 narwhal-portal.md · docs/images22 / 55
Day-2 · 운영Narwhal Portal화면

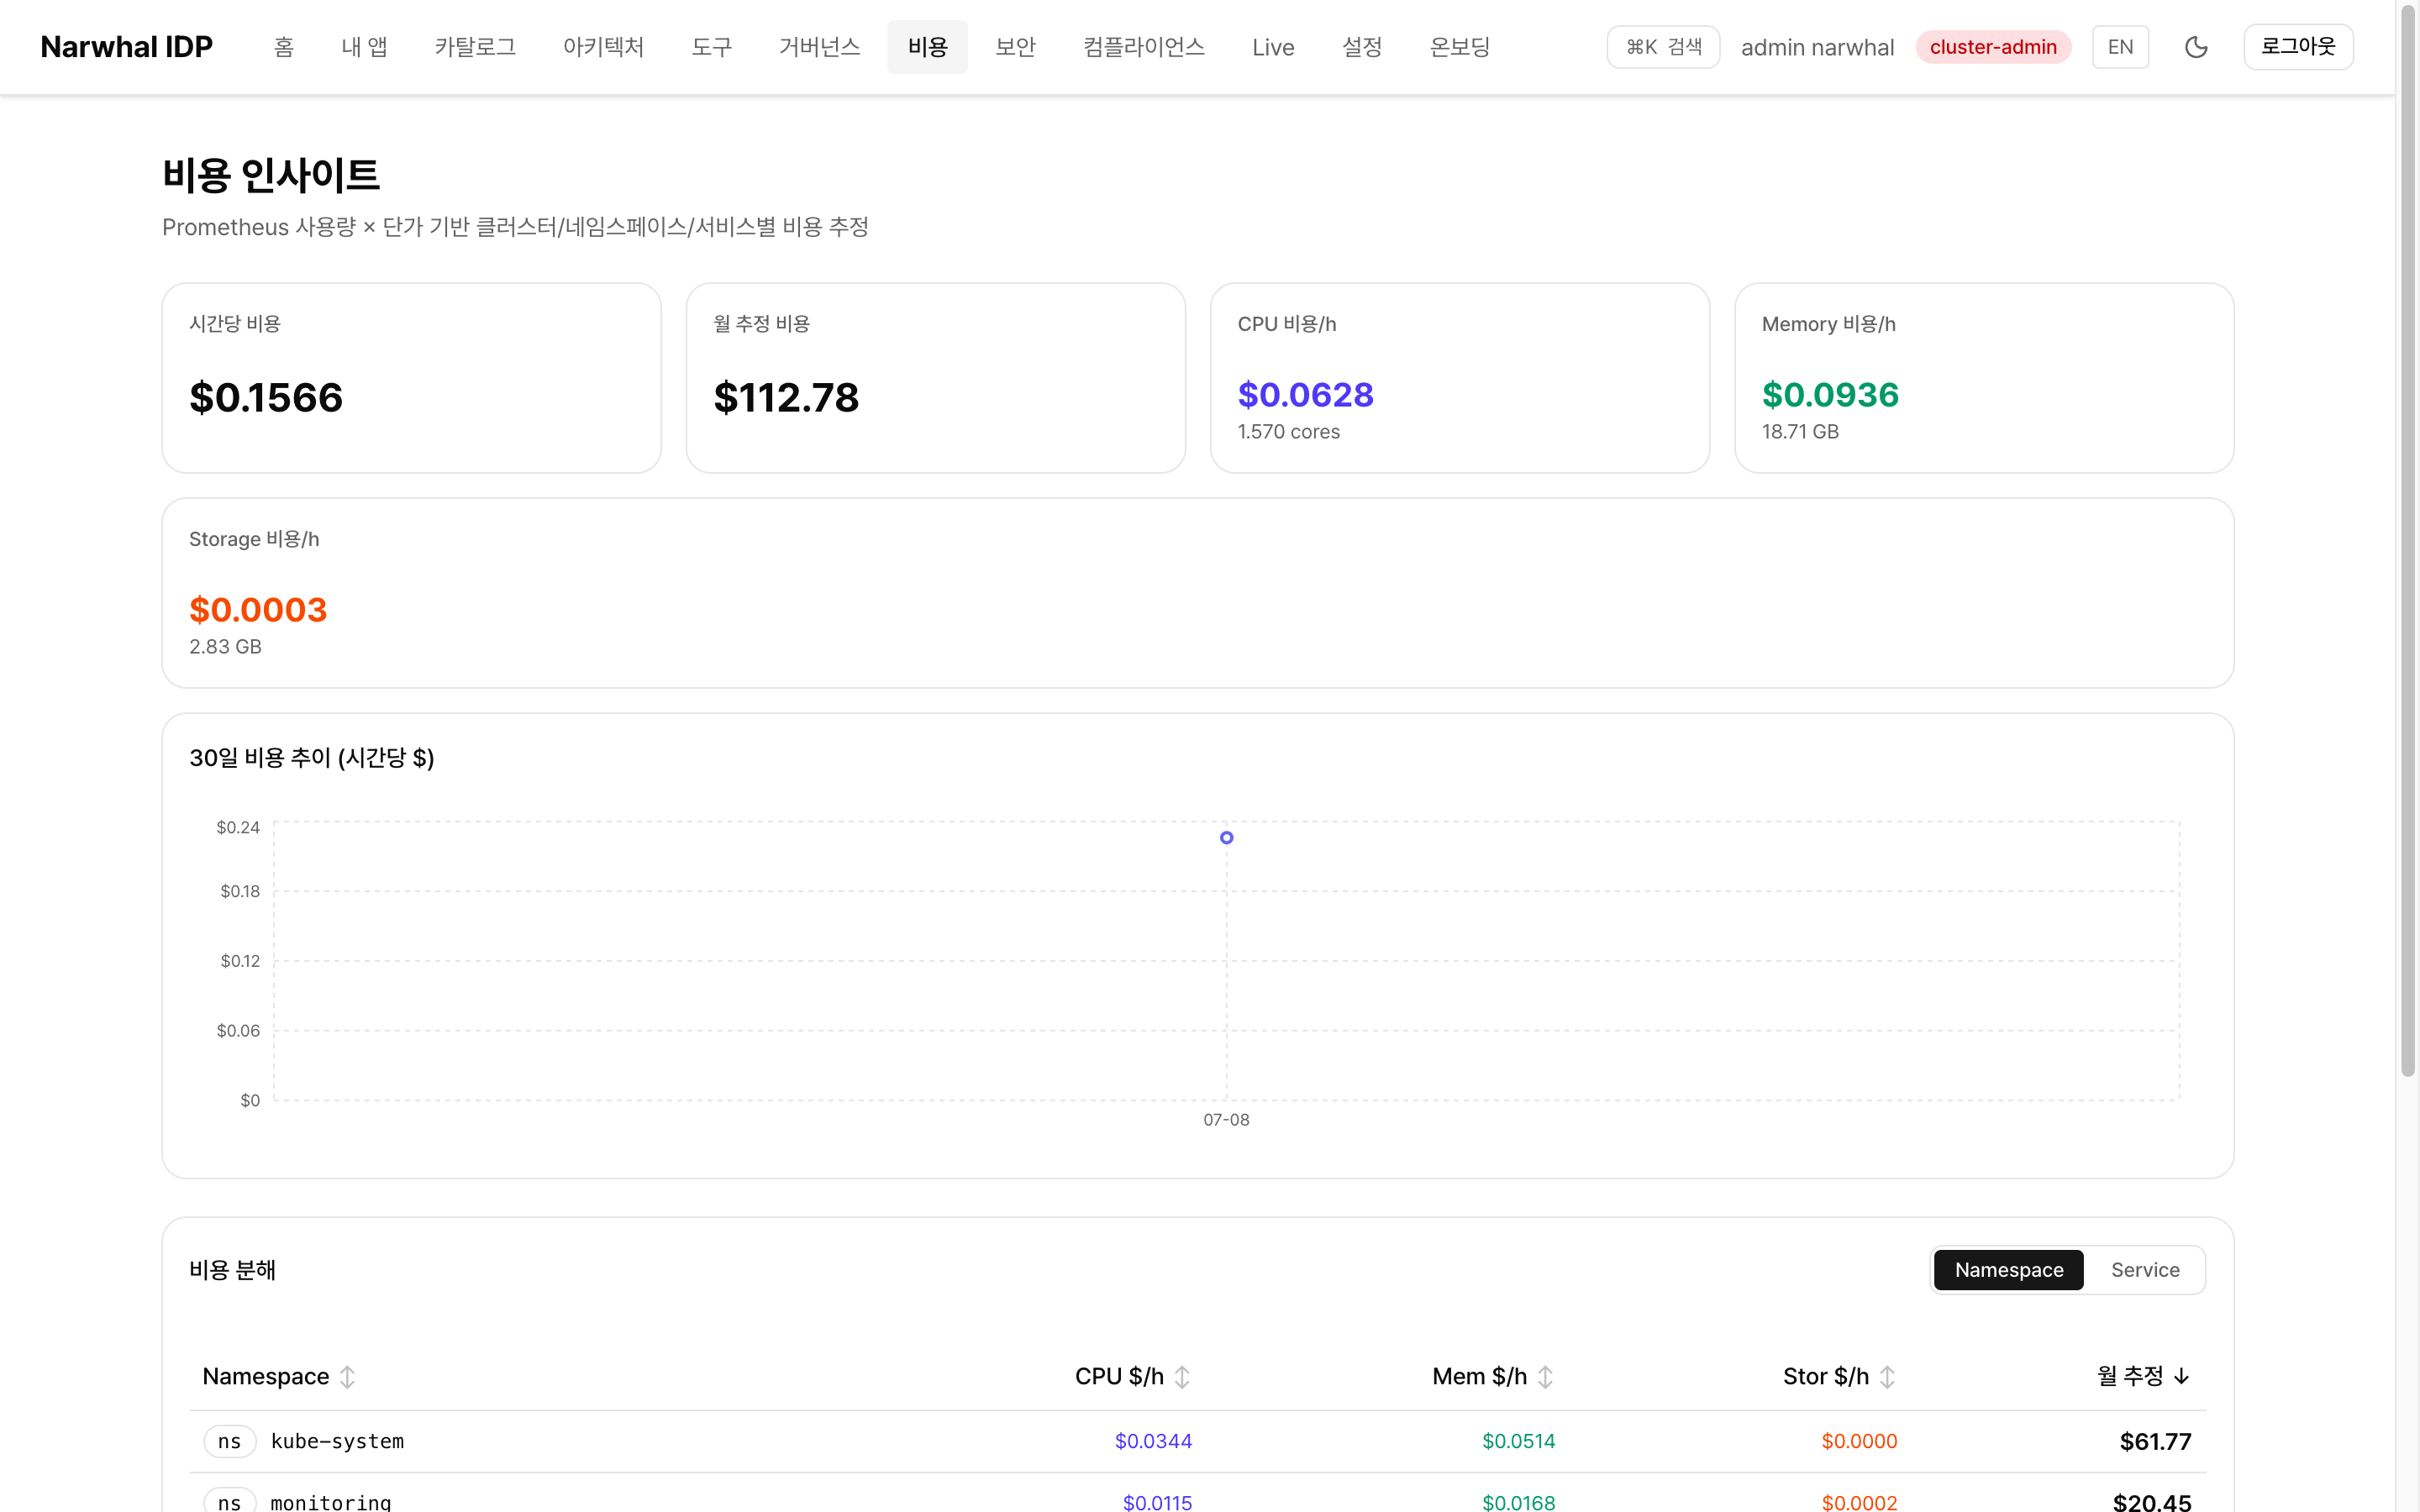
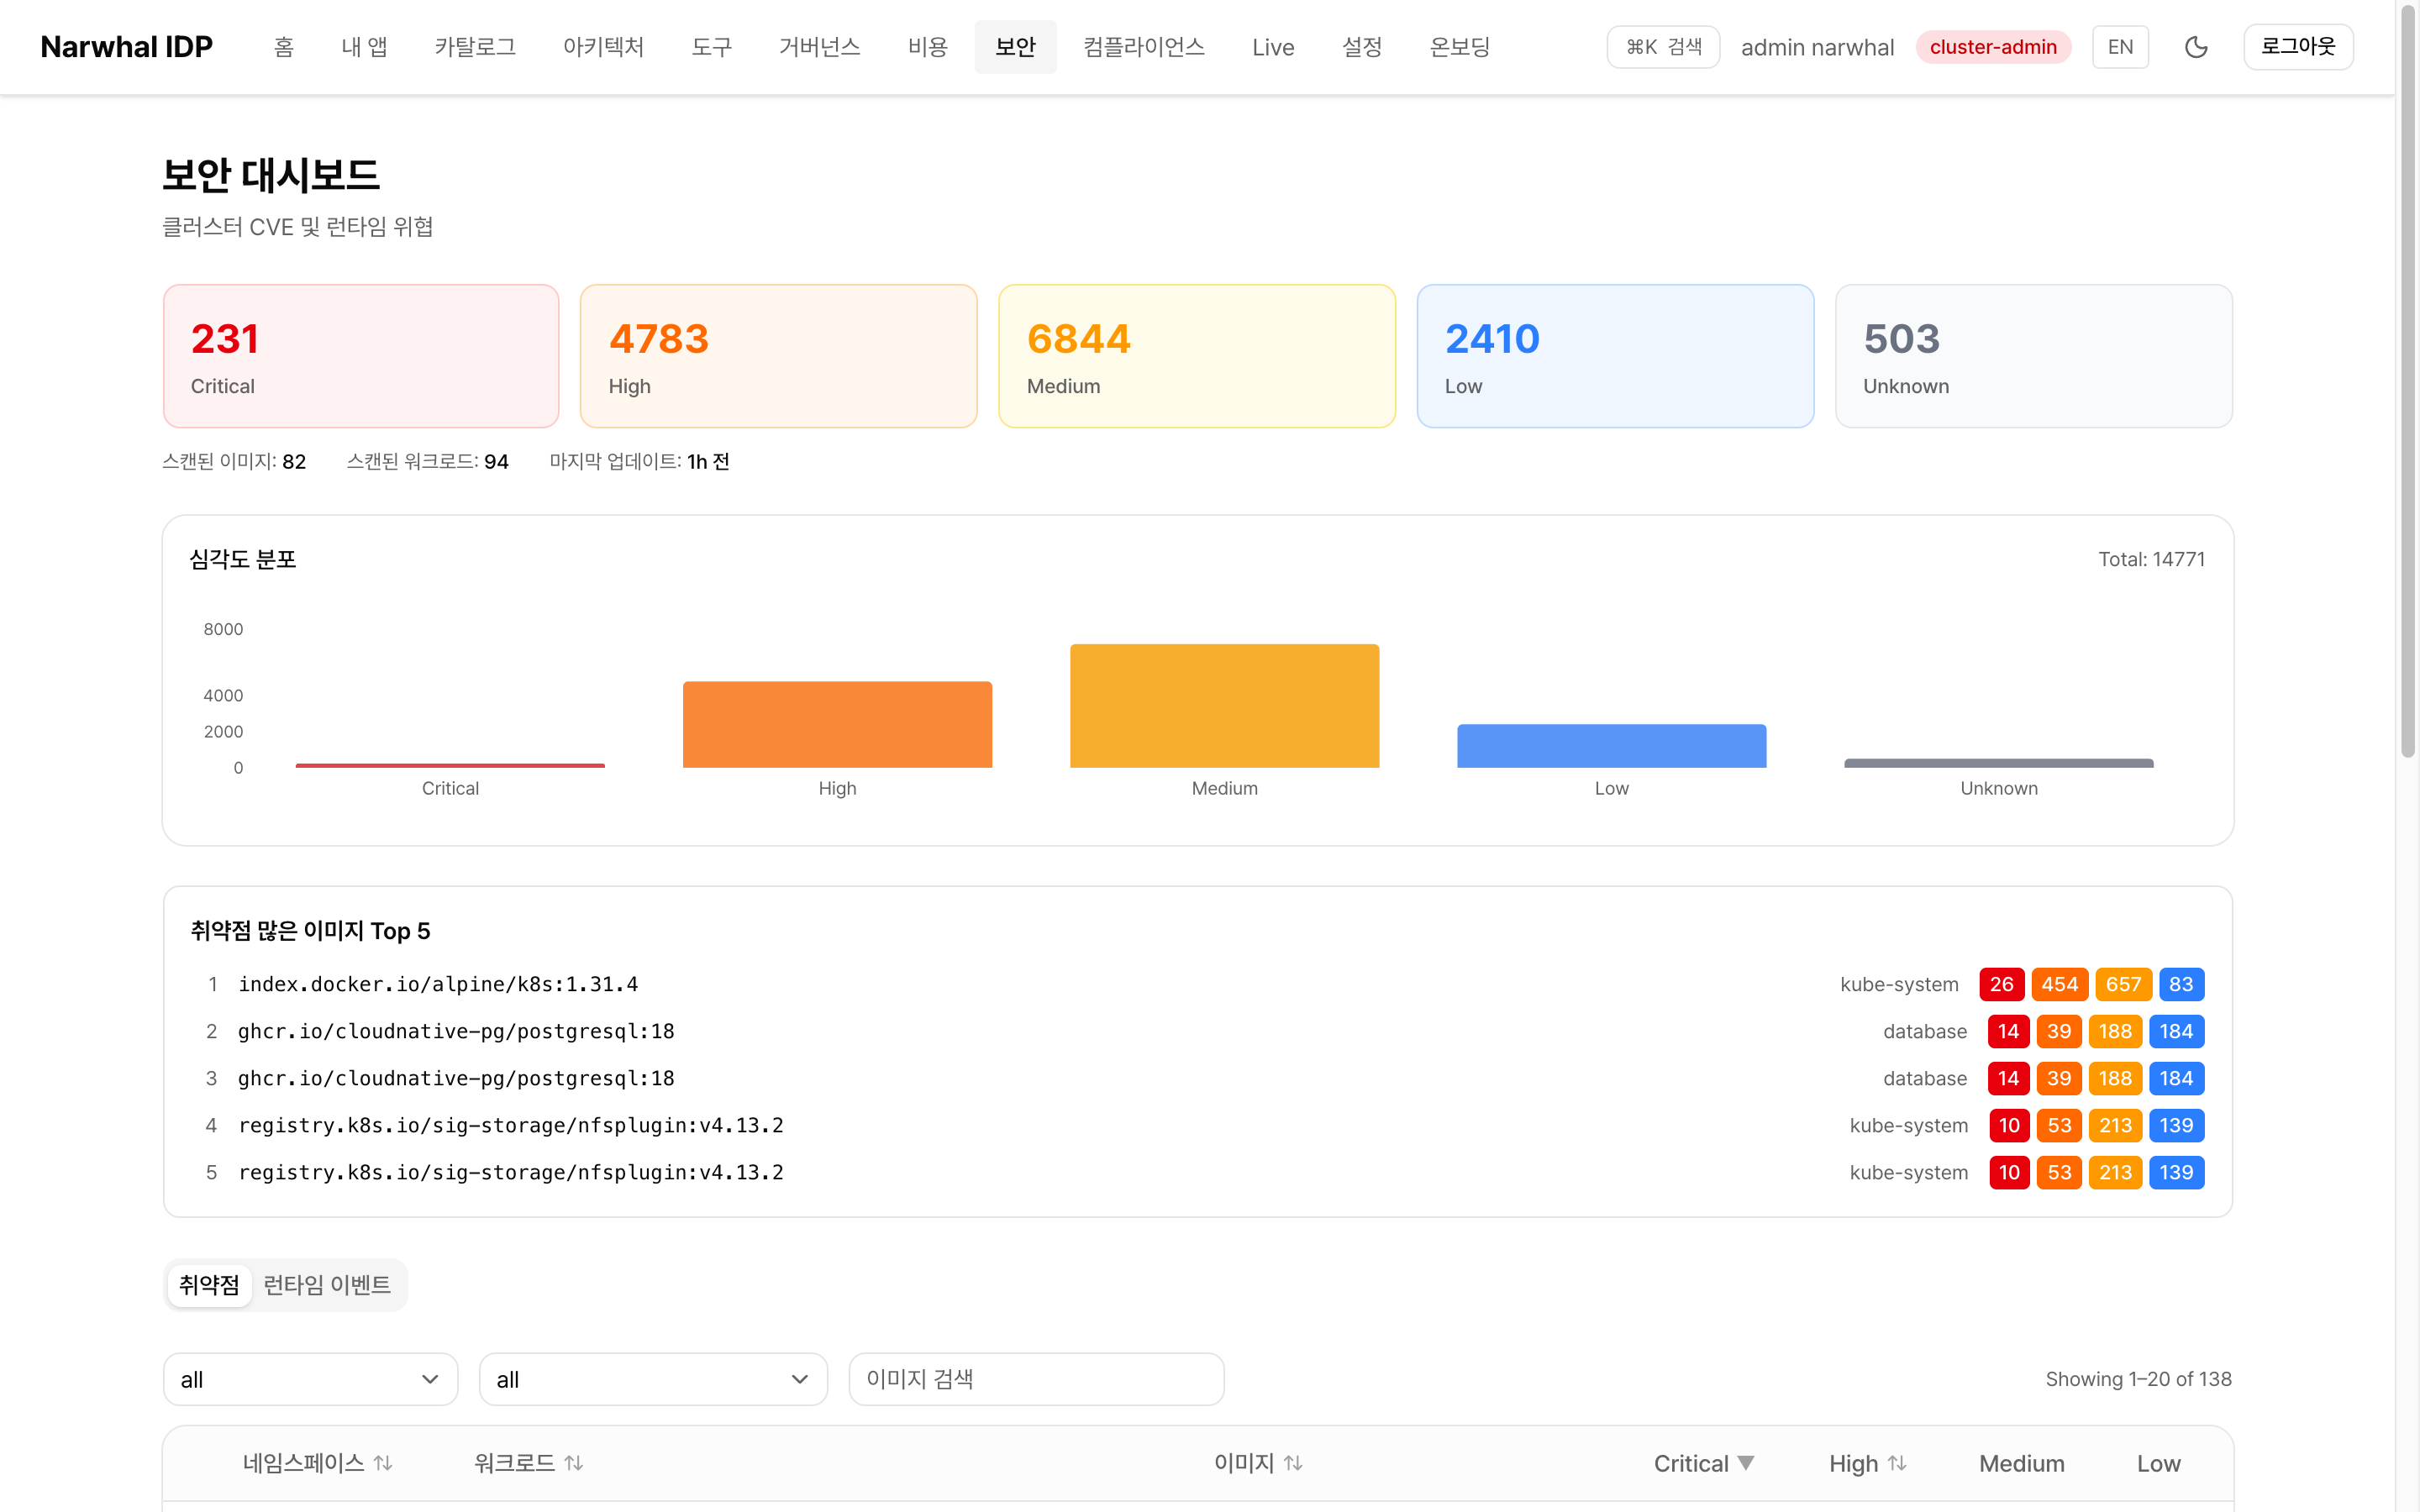
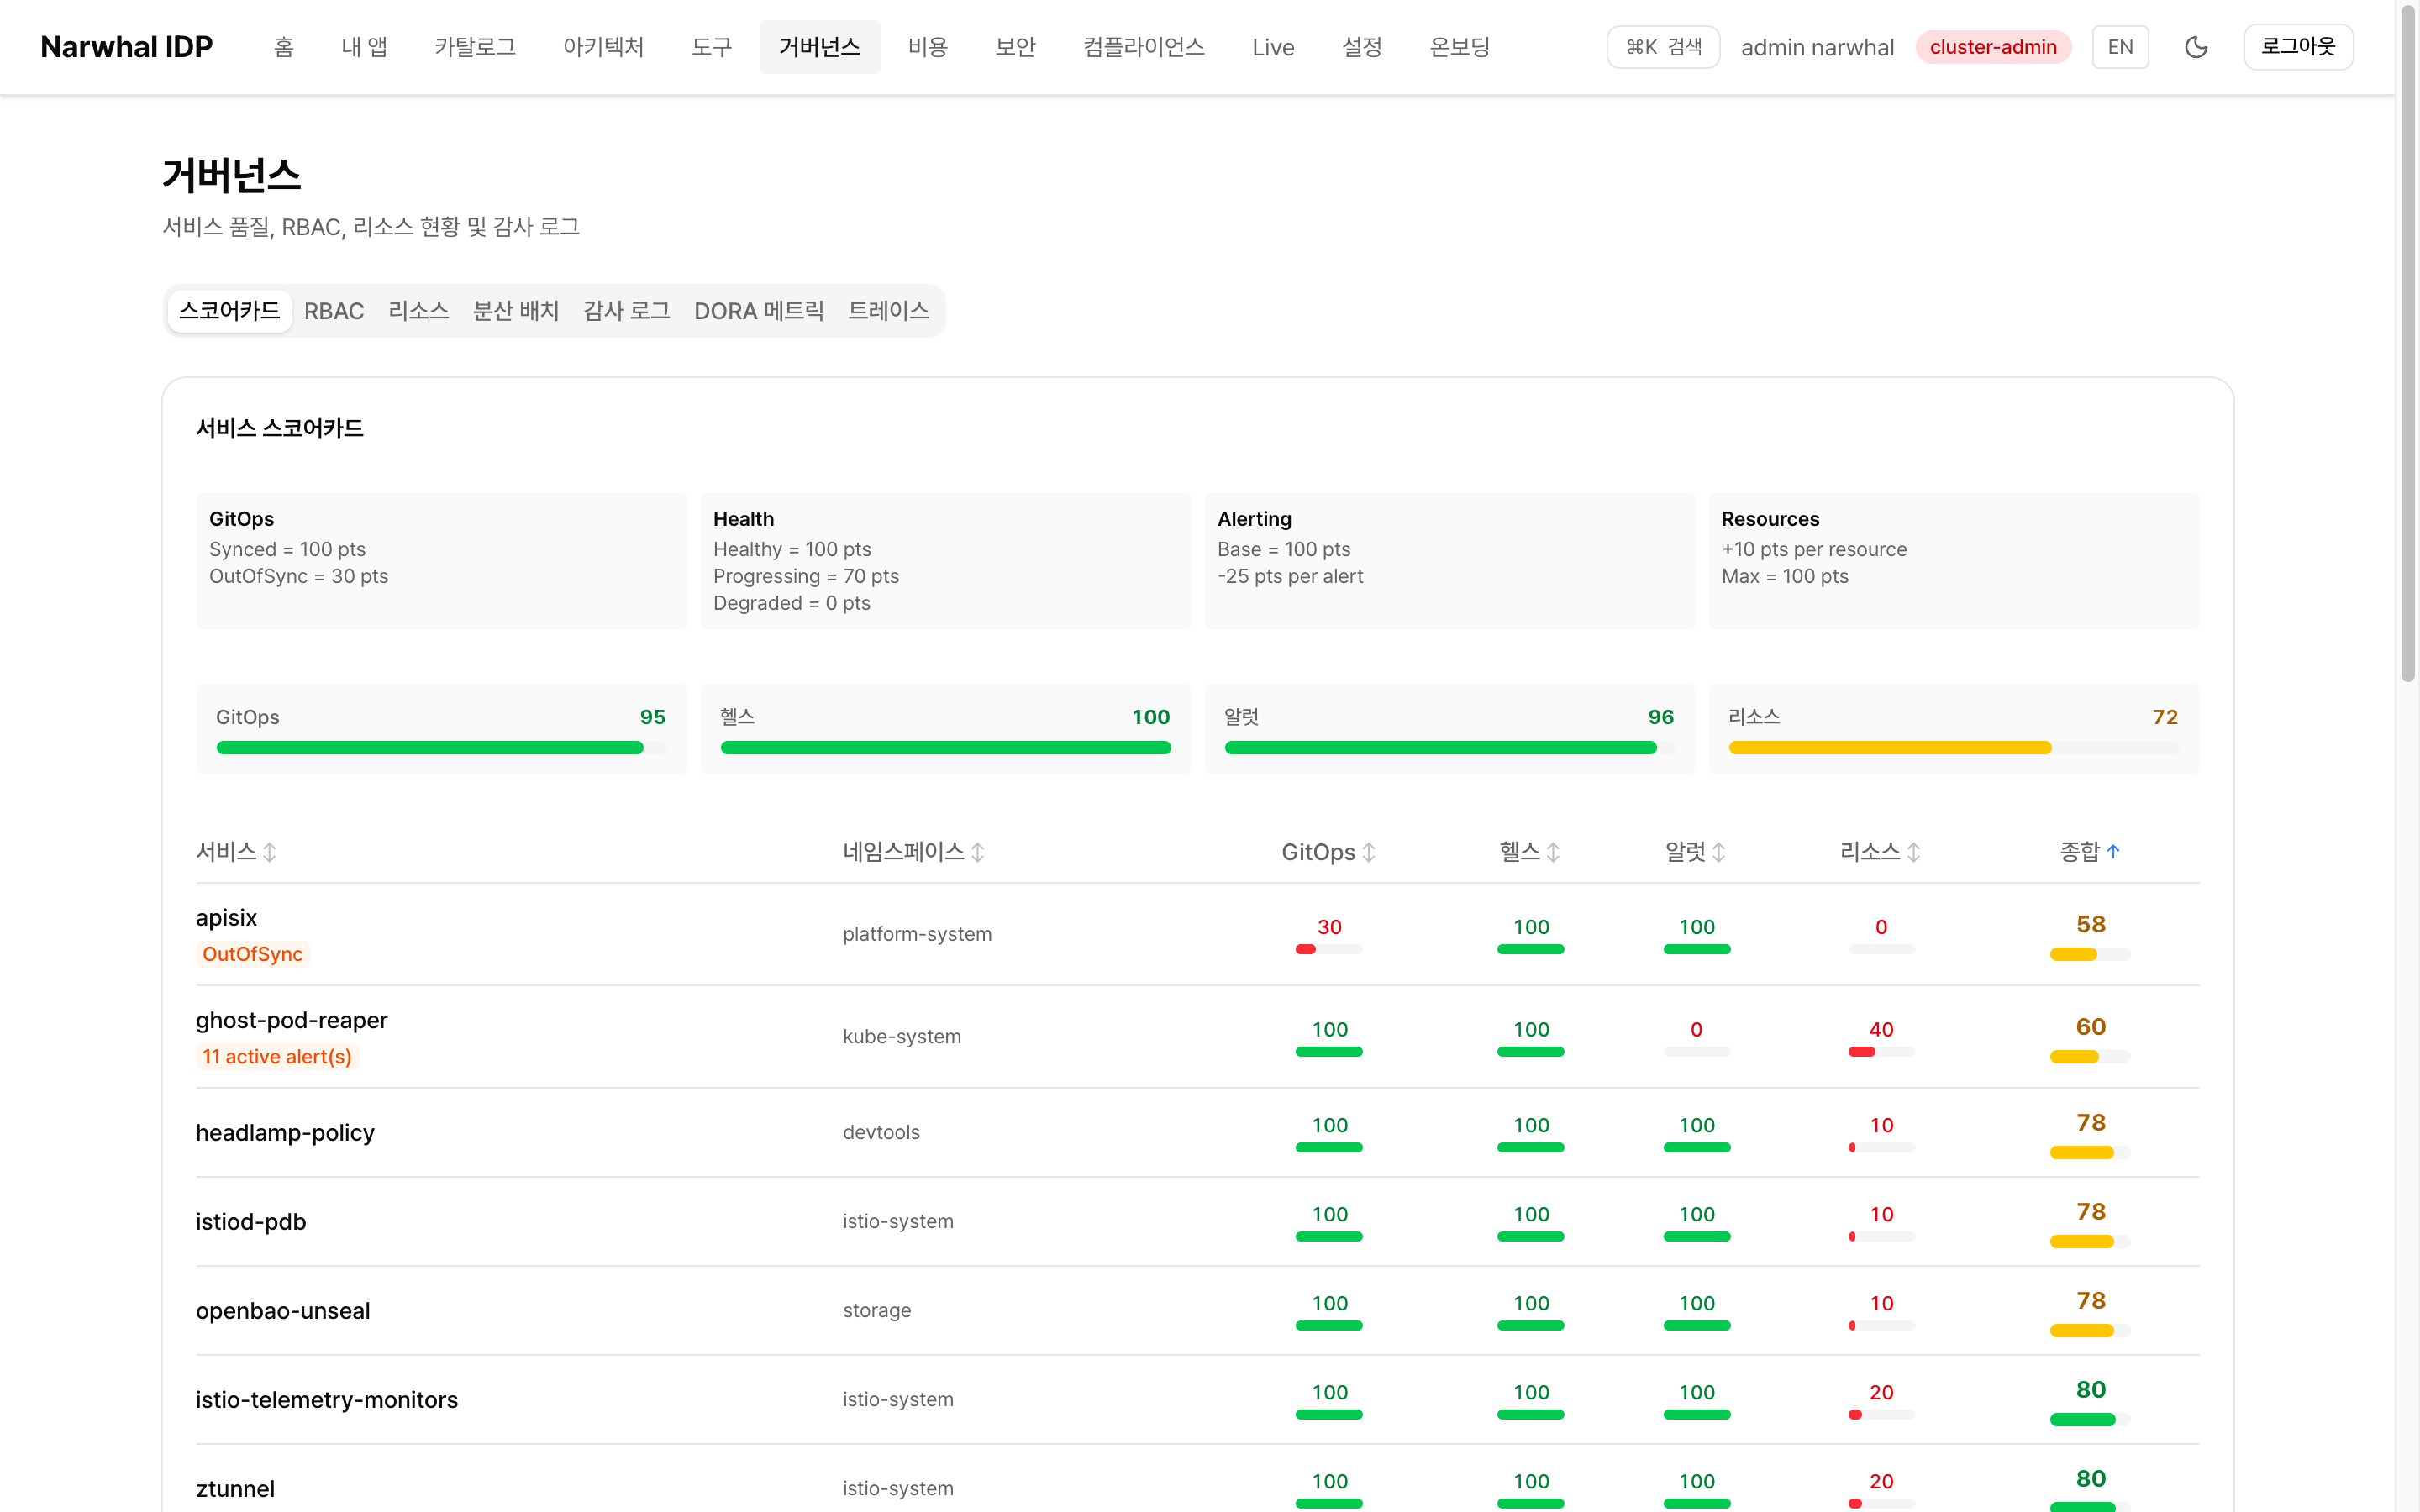
Narwhal Portal 화면 (2): 카탈로그 · 비용 · 보안 · 거버넌스

운영자와 개발자가 같은 플랫폼 개념으로 본다 — 클릭하면 확대
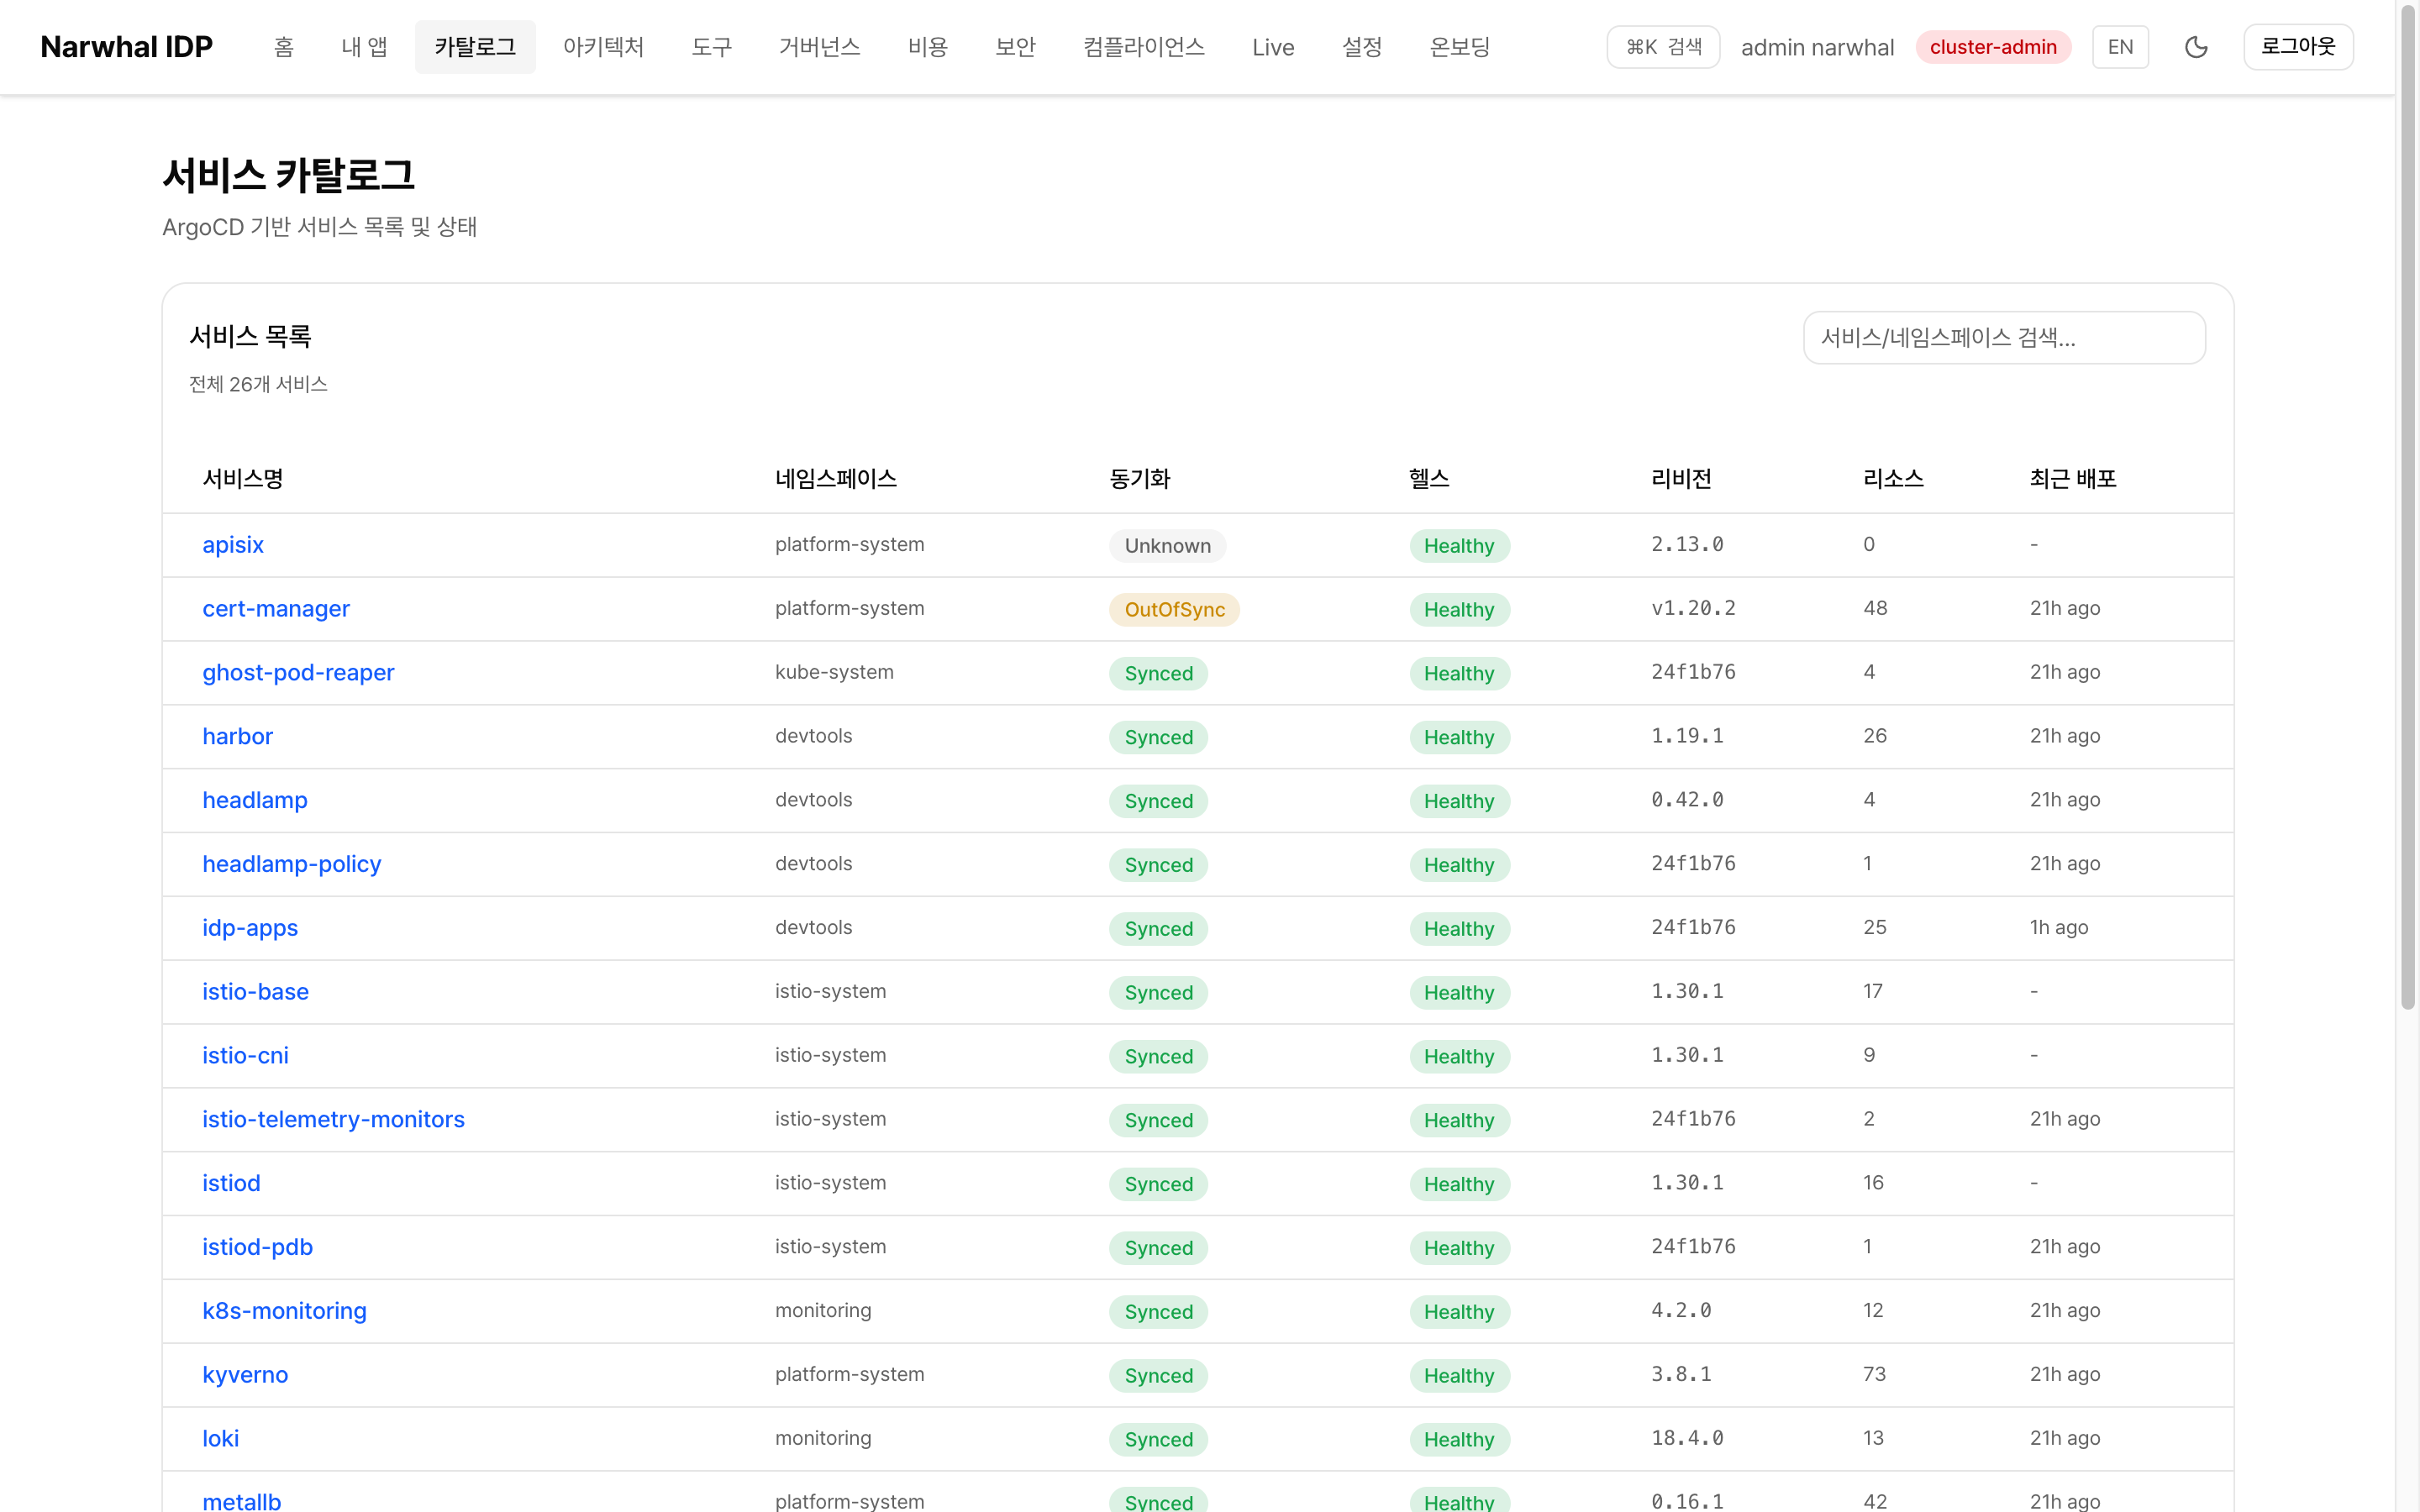
Catalog
Catalog
Cost
Cost
Security
Security
Governance
Governance

출처: dasomel/narwhal-portal docs/images

출처 narwhal-portal.md · docs/images23 / 55
Day-2 · 운영Narwhal Portal현재 상태

설계 원칙 4가지, 그리고 지금의 상태

최신 릴리스 Portal v1.1.2 (2026-10-26) · 저장소는 narwhal의 portal/로 이동 (dasomel/narwhal-portal은 archived)

1

원천 시스템이 계속 authoritative — 상태를 복제하지 않는다

2

플랫폼 용어로 묶기 — Application, Node, Catalog 등

3

운영 경계를 UI에 노출 — 권한 · 인증서 · 정책 위반

4

개발자 + 운영자 경험의 결합 — Day-0부터 Day-2까지

Portal v1.1.2 패치 릴리스
  • production에서 Architecture > 클러스터 인프라가 노드 · Pod · 네임스페이스 0으로 보이던 버그 수정 (narwhal#475)
  • zod · undici 보안 권고 대응 (narwhal#471)
  • 알려진 이슈: body-parser · fast-uri는 후속 패치 예정 (narwhal#470)
출처 narwhal-portal.md · github.com/dasomel/narwhal portal/v1.1.224 / 55
Day-2 · 운영ClusterDeck

ClusterDeck: 자주 재생성되는 환경에 안정적으로 접속

IP 대신 Profile 이름을 유지하고, 접속 경로 정리를 하나의 macOS 데스크톱 UX로

문제

로컬 VM·Kubernetes 환경을 자주 만들고 지우면 IP가 바뀌고 SSH alias, Bastion/ProxyJump, 원격 kubeconfig, context 이름을 매번 수동으로 다시 연결해야 한다.

해결

host discovery → SSH bootstrap → alias/ProxyJump → kubeconfig fetch/normalize → connectivity check를 Profile 중심 흐름으로 묶는다.

IP / Host Discovery
→
SSH Connectivity
→
SSH Alias / ProxyJump
→
kubeconfig Fetch · Normalize
→
Local Profile
→
K8s Connectivity Check

관리 콘솔이 아니라 원격 환경을 발견해 접속 가능하게 만드는 workstation access layer.

주석 ProxyJump 중간 서버(Bastion)를 거쳐 SSH로 접속하는 방식.주석 kubeconfig kubectl이 클러스터에 접속할 때 쓰는 설정 파일.
출처 clusterdeck.md25 / 55
Day-2 · 운영ClusterDeck아키텍처

ClusterDeck 아키텍처: Rust 보안 경계 + 네이티브 OpenSSH

자체 SSH stack을 만들지 않고, ClusterDeck이 소유한 파일만 건드린다

macOS workstationReact + TypeScriptProfile · HostConnect · StatusTauri 2 + RustSSH · 파일 · 프로세스보안 경계 backendNative OpenSSHssh · scpssh-copy-id · ProxyJump소유 파일만 생성~/.clusterdeck/ssh/*.confprofile별 kubeconfig~/.ssh/configInclude 한 줄만/etc/hosts · resolver자기 블록만opt-in로그인 키체인CA 신뢰opt-in원격 VM · BastionDay-1 bootstrap 후 Day-2 접속ProxyJumpKubernetes APIkubeconfig fetch · 연결 검증Host DiscoverySSH bootstrap(비밀번호 저장·로깅 안 함)alias · ProxyJumpkubeconfigfetch · normalizeConnectivitycheck
출처 clusterdeck.md (핵심 설계 · 보안 경계)26 / 55
Day-2 · 운영ClusterDeck화면

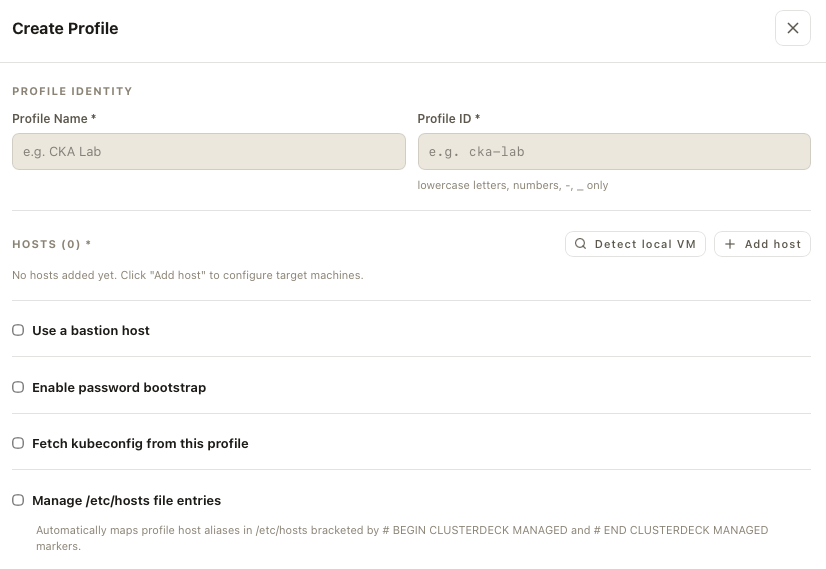
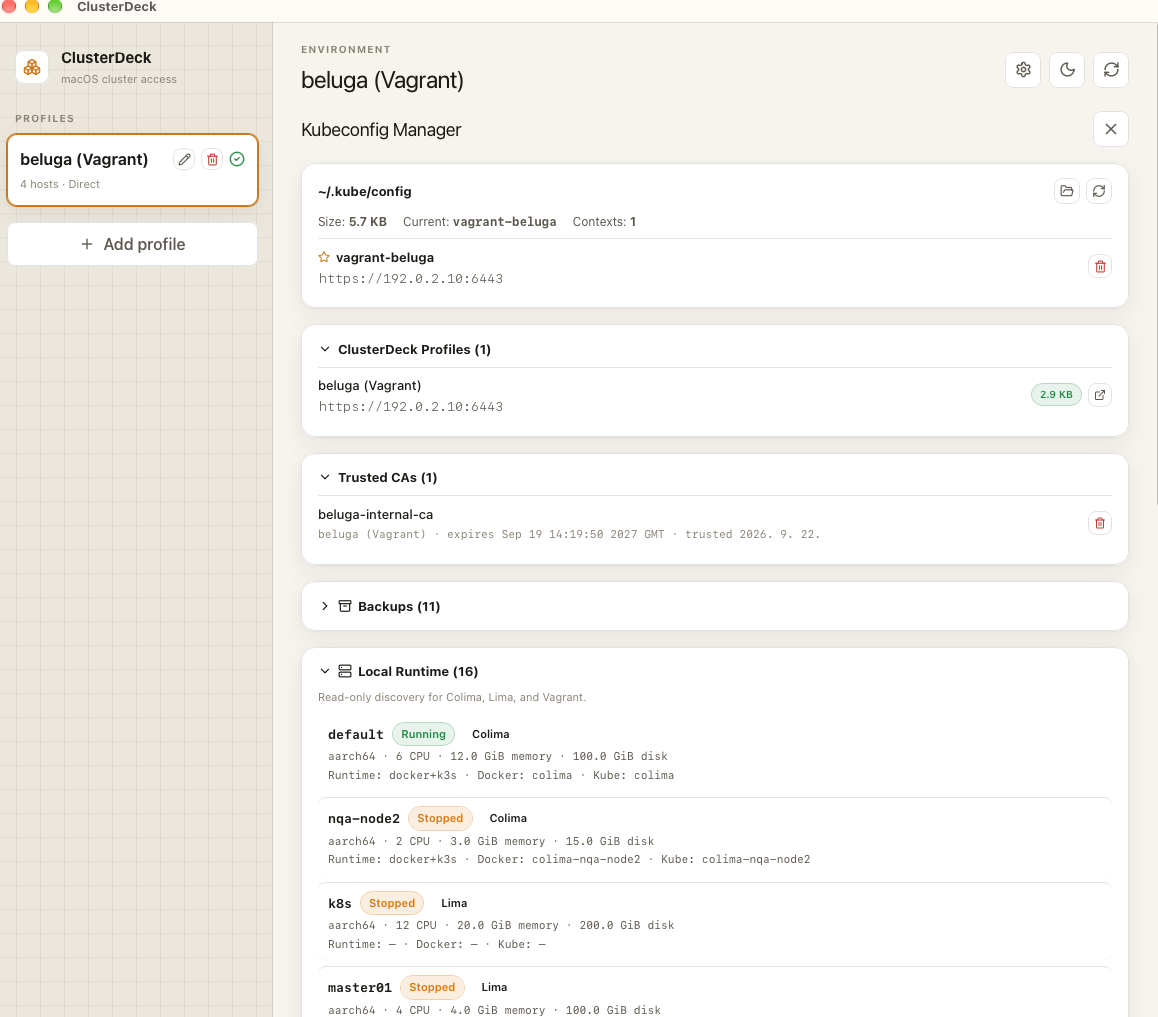
ClusterDeck 화면: Profile · Host · kubeconfig

v0.5.0 (2026-10-26) · Unsigned build(ad-hoc, Developer ID 없음) · 클릭하면 확대
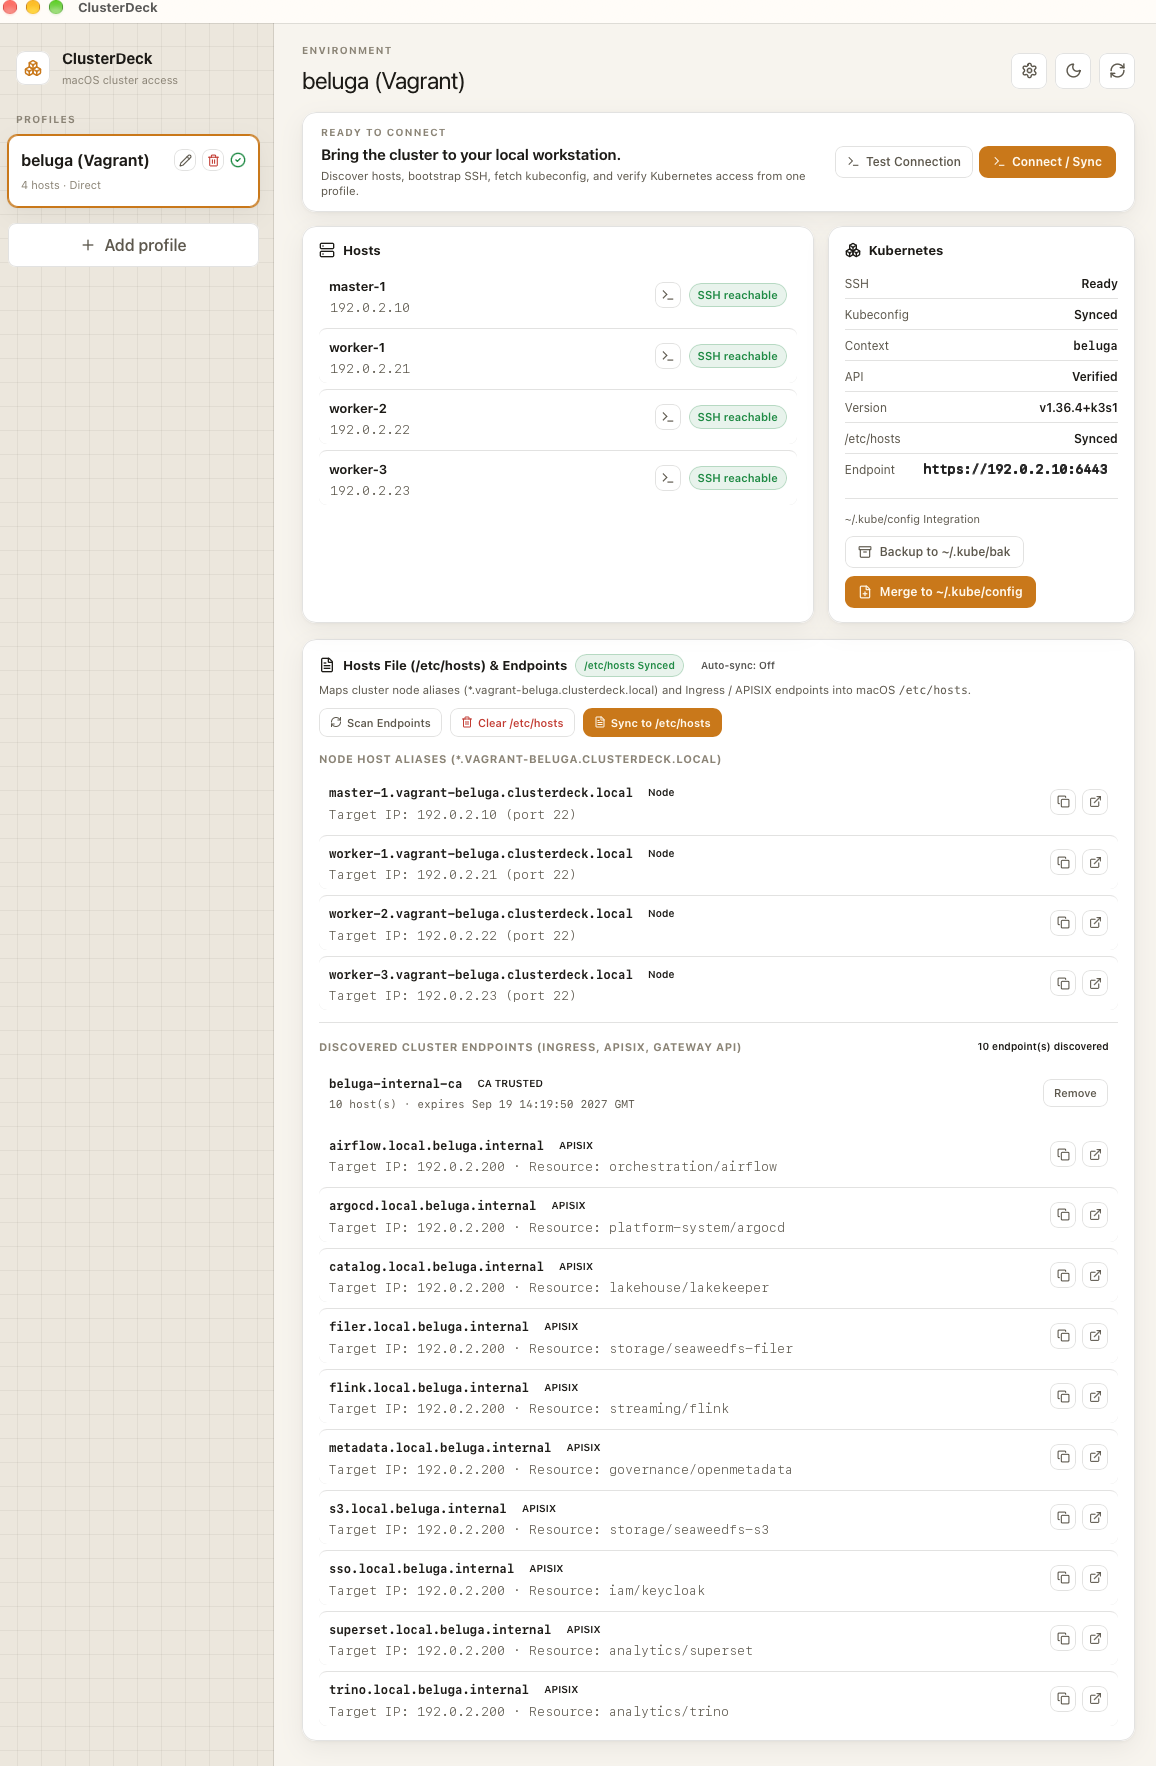
Profile 상세 (Hosts · Kubernetes · /etc/hosts)
Profile 생성
Profile 생성
Settings
Settings

출처: dasomel/clusterdeck 앱 캡처

출처 clusterdeck.md27 / 55
하나의 생태계

여섯 프로젝트가 하나의 생태계가 되는 방식

각 프로젝트 문서의 '프로젝트 관계' 절을 한 장에 합친 지도 (KubeMetal은 점선 — 관련 프로젝트)

Kube-Ready-BoxDay-0 OS baselineNarwhalDay-0~2 · 35 appsNarwhal PortalDay-2 경험KubeMetal관련 · 로컬 MLOpsNFS Quota AgentDay-2 스토리지ClusterDeckDay-2 접속 계층노드 baselineday-2 UXXFS prjquotaNFS CSISSH · kubeconfigOpenForge — 전 구간 공통 표준 · 검증 · 포트폴리오 상태shared engineering / supply-chain practices
출처 각 projects/*.md의 '프로젝트 관계'28 / 55
전 구간OpenForge

OpenForge: 설명과 구현이 어긋나지 않게 하는 체계

템플릿 모음에서 출발해 Blueprint + Standards + Evidence 기반 운영 모델 + Portfolio Control Plane으로

문제

OSS가 늘수록 repository별 문서 · CI · 보안 · Agent 지침 · 릴리스 · 유지보수 상태가 다르게 진화해 설명과 구현, 검증 근거가 어긋난다.

해결

공통 Standards · Templates + executable audit + evidence-driven agent workflow + lifecycle registry로 engineering intent를 재현·검증·리뷰 가능한 시스템으로 운영.

Intent
→
Constraints / Context
→
Human or Agent 구현
→
Executable Checks
→
Evidence
→
Human Review
→
Release / Rollback
완료의 정의

코드가 생성됐거나 merge됐다는 사실을 완료로 보지 않는다. 의도한 경계에서 실제로 동작하고, 적절한 evidence로 검증되고, release·rollback 영향까지 이해됐을 때 완료.

출처 openforge.md29 / 55
전 구간OpenForge허브

OpenForge는 각 프로젝트의 실제 경계에 맞춰 적용된다

허브가 모든 프로젝트를 대신하지 않는다 — 각 repository가 자신의 code와 evidence를 소유

OpenForge표준 · 검증 · 증거포트폴리오 상태Narwhal공통 engineering ·supply-chain practicesNarwhal Portalnode Auto-Fix에Agent Execution SecurityKubeMetalfuture L3 execution계약Belugaread-onlyOperations Agentkube-ready-boxsandbox enforcementevidence providerNFS Quota Agentreduced profile(실제 경계 기준)LDAPiumreduced profileClusterDeckreduced profile
출처 openforge.md · proving-completion-agent-assisted-oss.md · narwhal.md30 / 55
전 구간OpenForge실행 가능한 규칙

규칙을 '문서'와 '실행'으로 분리한다

영향이 큰 변경(Class C/D)은 review-gated Change Package를 먼저 거친다

규칙결정론적으로 검사 가능formatter · linter · testschema/policy validator · CI gateexecutable owner실행 가능한 소유자를 갖는다사람의 판단이 필요architecture fit · maintainabilityfalse-green 자동화 금지억지로 초록불로 바꾸지 않고 사람이 판단Agent Engineering AuditAGENTS.md 지침 ↔ executable check 연결 점검swallowed_failure_detectorecho-branch false-green
출처 openforge.md (Executable engineering governance · Change Package)31 / 55
전 구간OpenForge증거 등급

증거 등급을 구분하고, 낮은 등급이 높은 주장을 못 하게 한다

Rust CLI openforge assess — L1 Repository · L2 Execution · L3 Runtime

Unit / Stub✕ 실제 커널·클러스터 동작Build / Type check✕ 실제 side effect 성공Integration✕ 환경 전체 성질Runtime / E2E✕ 모든 환경의 보장Post-state✕ 무관 리소스 안전성더 강한 증거 → (✕ = 이 등급이 증명 못 하는 것)L3 Runtimeread-only Kubernetes evidenceL2 Executionbuild / test / lint probeL1 Repository문서 · governance · security · CI/CDopenforge assess . --format jsonopenforge compare a.json b.json --fail-on-regressionAI는 report를 해석할 뿐 점수 · PASS/FAIL을바꾸지 않는다
출처 openforge.md · proving-completion-agent-assisted-oss.md32 / 55
전 구간OpenForgeAgent 보안

Agent Execution Security: 도구를 고를 수 있다 ≠ 실행해도 된다

승인하는 것은 자연어 의도가 아니라 '실제로 실행될 resolved invocation'

invocation을 한 번 resolve
→
validate / authorize
→
권한 축소
→
정확한 승인
→
실행 직전 재검증
→
실행
→
post-state 검증
→
재계산 가능한 증거

Narwhal Portal — node Auto-Fix: server가 target/argument를 resolve하고 digest 승인, 실행 직전 actor·digest·expiry·replay 재검사

KubeMetal — 아직 없는 L3 실행을 위해 authority ceiling 계약부터 선행

Beluga — read-only 진단 PoC, 위험 class 3종은 승인 메타데이터가 있어도 차단

kube-ready-box — RuntimeClass YAML 존재와 실제 sandbox 실행을 declared → supported → effective → verified로 분리

원칙

Agent가 없는 프로젝트(nfs-quota-agent · LDAPium · ClusterDeck)에는 Agent를 새로 넣지 않고 reduced profile만 정의

출처 proving-completion-agent-assisted-oss.md · openforge.md33 / 55
전 구간OpenForge포트폴리오

Portfolio Control Plane: merge ≠ 완료

각 repository가 검증한 상태를 publication 계약으로 올리고, OpenForge는 commit 수로 추측하지 않는다

Downstream 구현
→
CI / 검증
→
project status payload
→
OpenForge status PR
→
validation + merge
→
canonical portfolio state
→
/oss dashboard
13
프로젝트 (11 활성 · 2 유지보수)
96.9%
표준 성숙도 (35 지표)
61.6%
도입률 (목표 70%)

레지스트리 스냅샷 2026-09-24 기준 (cne.io.kr/oss 대시보드, 2026-10-23 캡처). 대시보드는 development status · adoption · maintenance lifecycle · blast radius · exit-path readiness까지 표현한다.

주석 blast radius 장애나 변경이 번질 수 있는 영향 범위.
출처 openforge.md · /oss 대시보드 캡처34 / 55
전 구간OpenForge지표 정의

대시보드 KPI 3개: 무엇을 세고, 분모와 목표는 무엇인가

레지스트리 스냅샷 2026-09-24 (portfolio/dashboard.json) 기준

13

프로젝트

무엇을
유지보수 책임자가 지정된 등록 프로젝트 수 (owned_projects) — 11 활성 · 2 유지보수
분모
개수 지표라 없음 (unowned 0 → 13/13)
목표
수치 목표 없음 · 책임 공백 0이 기준
출처
portfolio/dashboard.json maintenance.summary
96.9%

표준 성숙도

무엇을
OpenForge 저장소 자신이 35개 지표 중 적용 가능한 32개에서 받은 점수 (지표당 0/1/2점, N/A 제외)
분모
적용 지표 × 2점 = 64 → 62/64
해석
90% 이상 = Production-ready OSS foundation (참고 기준)
출처
docs/portfolio-scorecard.md · reference-metrics.md §3 · audit-portfolio.py (획득/가능×100)
61.6%

도입률

무엇을
포트폴리오가 OpenForge 표준을 도입한 정도 — Wave 1 포트폴리오 감사 결과 (commit 4ec3c6a, 2026-08-28)
분모
감사 14개 저장소의 적용 지표 배점 합 900점 중 554점 → 554/900 = 61.6% (Σ획득/Σ가능, 저장소별 %의 평균이 아님)
목표
70.0% (Milestone M2)
출처
audit-portfolio.py L1198-1200 · portfolio-scorecard.md @4ec3c6a → projects.json → dashboard.json

참고: 이후 Wave 2 감사(1cedef8)는 70.6%로 M2 목표를 넘었지만, 대시보드 스냅샷(2026-09-24)은 아직 재생성 전이라 61.6%를 게시 중이다 (별개 수치, IMPLEMENTATION-STATUS L50).

출처 portfolio/dashboard.json · docs/portfolio-scorecard.md · docs/reference-metrics.md · templates/scripts/audit-portfolio.py35 / 55
전 구간OpenForge외부 기여

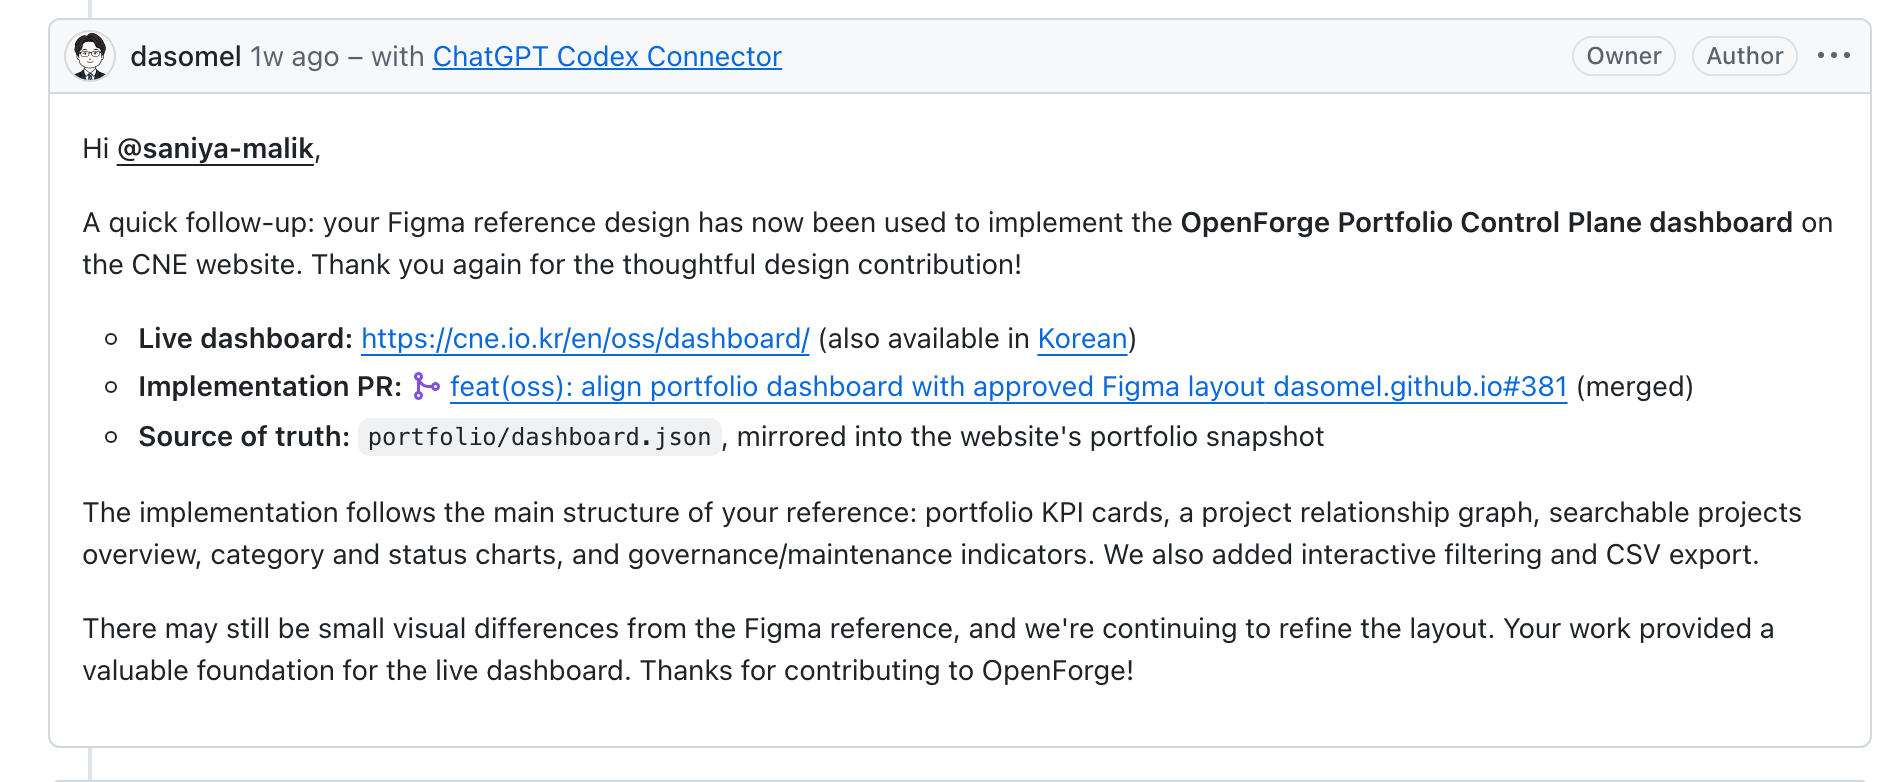
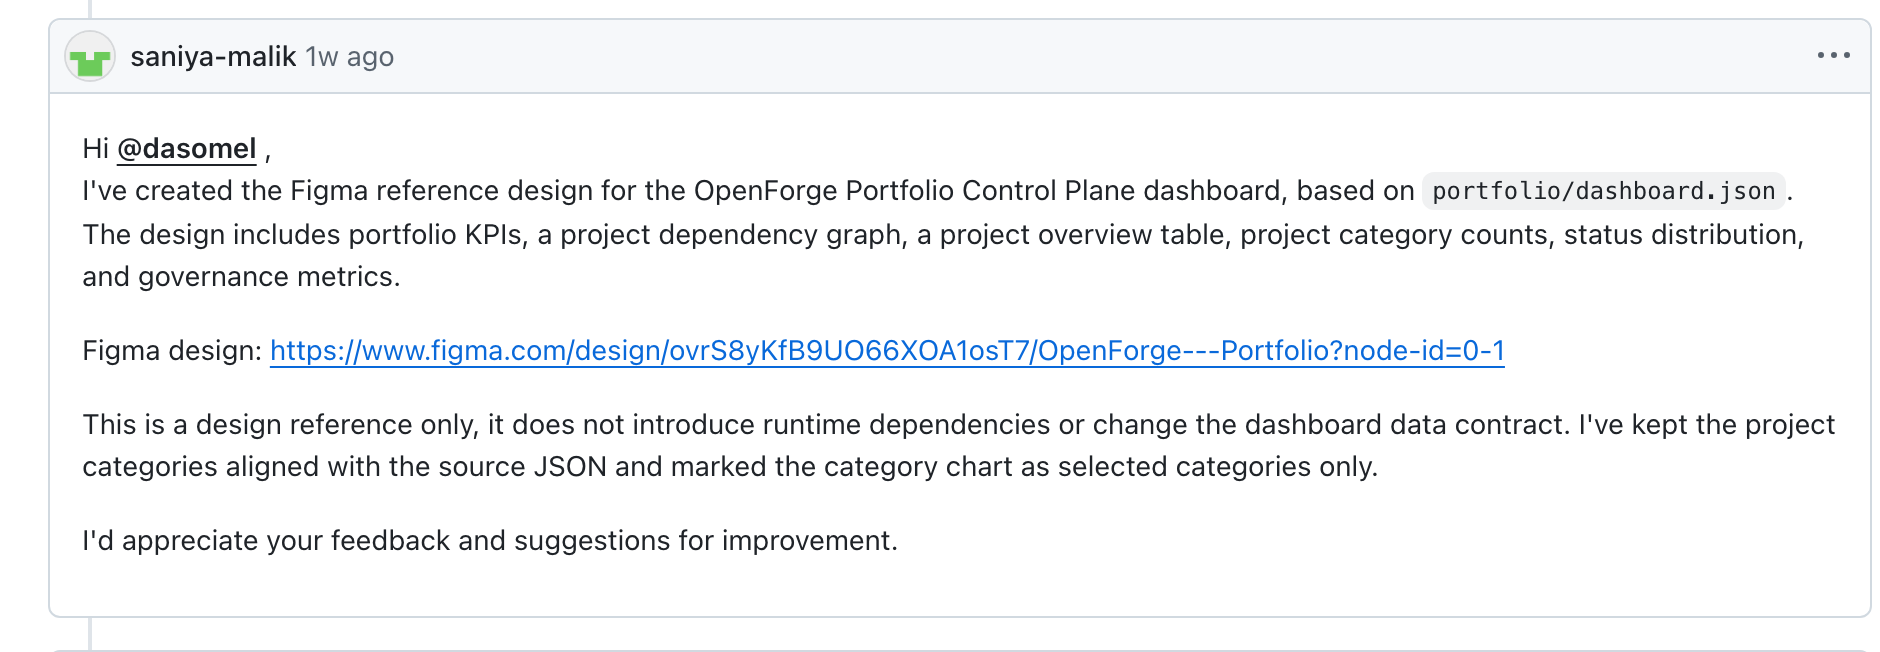
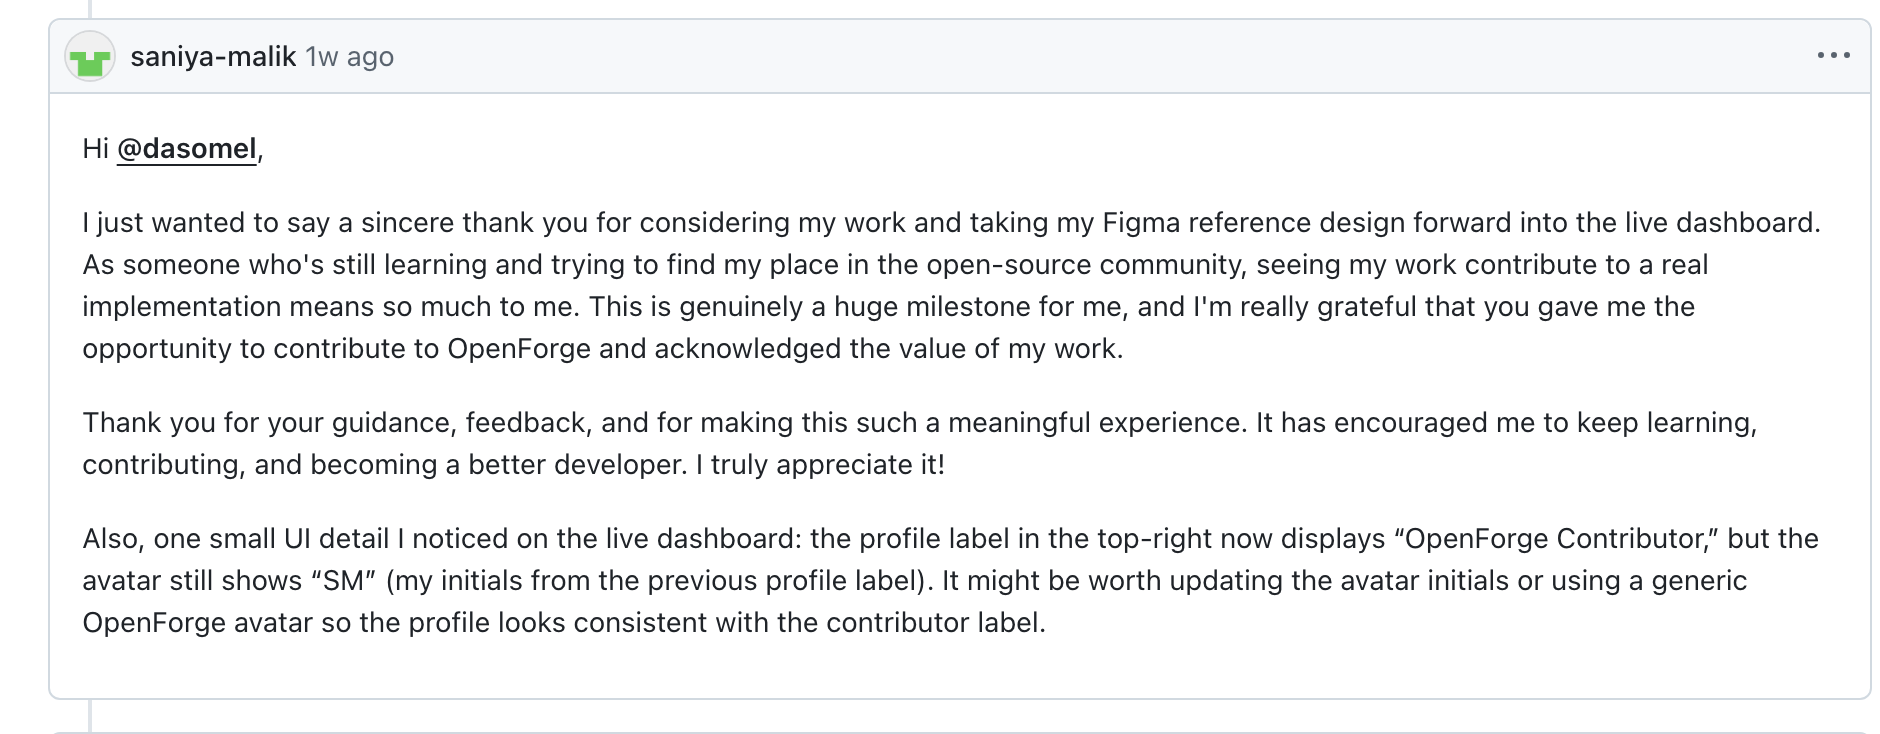
외부 개발자의 디자인 기여가 실제 대시보드로 이어졌다

openforge#128 → Figma 참조 설계 → 리뷰 → 라이브 대시보드 (cne.io.kr/ko/oss/dashboard/)

Issue #128[OPTIONAL] Figma참조 화면(dasomel · 09-29)자원@saniya-malik(10-08)Figma 설계dashboard.json 기반KPI · 의존 그래프(10-12)리뷰KPI · 의존 유형카테고리 표기 확인(10-12~13)채택 · closedesign-only(10-13)라이브 대시보드dasomel.github.ioPR #381 merged(10-13)외부 개발자 @saniya-malik의 기여가 반영되기까지design-only 기여런타임 의존 · 데이터 계약 변경 없음source of truth = portfolio/dashboard.json작은 UI 불일치도 피드백아바타 SM ≠ OpenForge Contributor 라벨→ 일반 아이콘으로 수정 (PR #386)기여자 소감"a huge milestone" — OSS를 배우는 중인개발자에게 의미 있는 경험외부 개발자의 디자인 기여가 실제 대시보드로 이어졌다
출처 openforge#128 이슈 · dasomel.github.io PR #381, #38636 / 55
전 구간OpenForge외부 기여

openforge#128 GitHub 캡처: 요청에서 라이브 대시보드까지

issue → 자원 · 배정 → Figma 설계 → 라이브 대시보드 → 감사 인사 · 클릭하면 확대
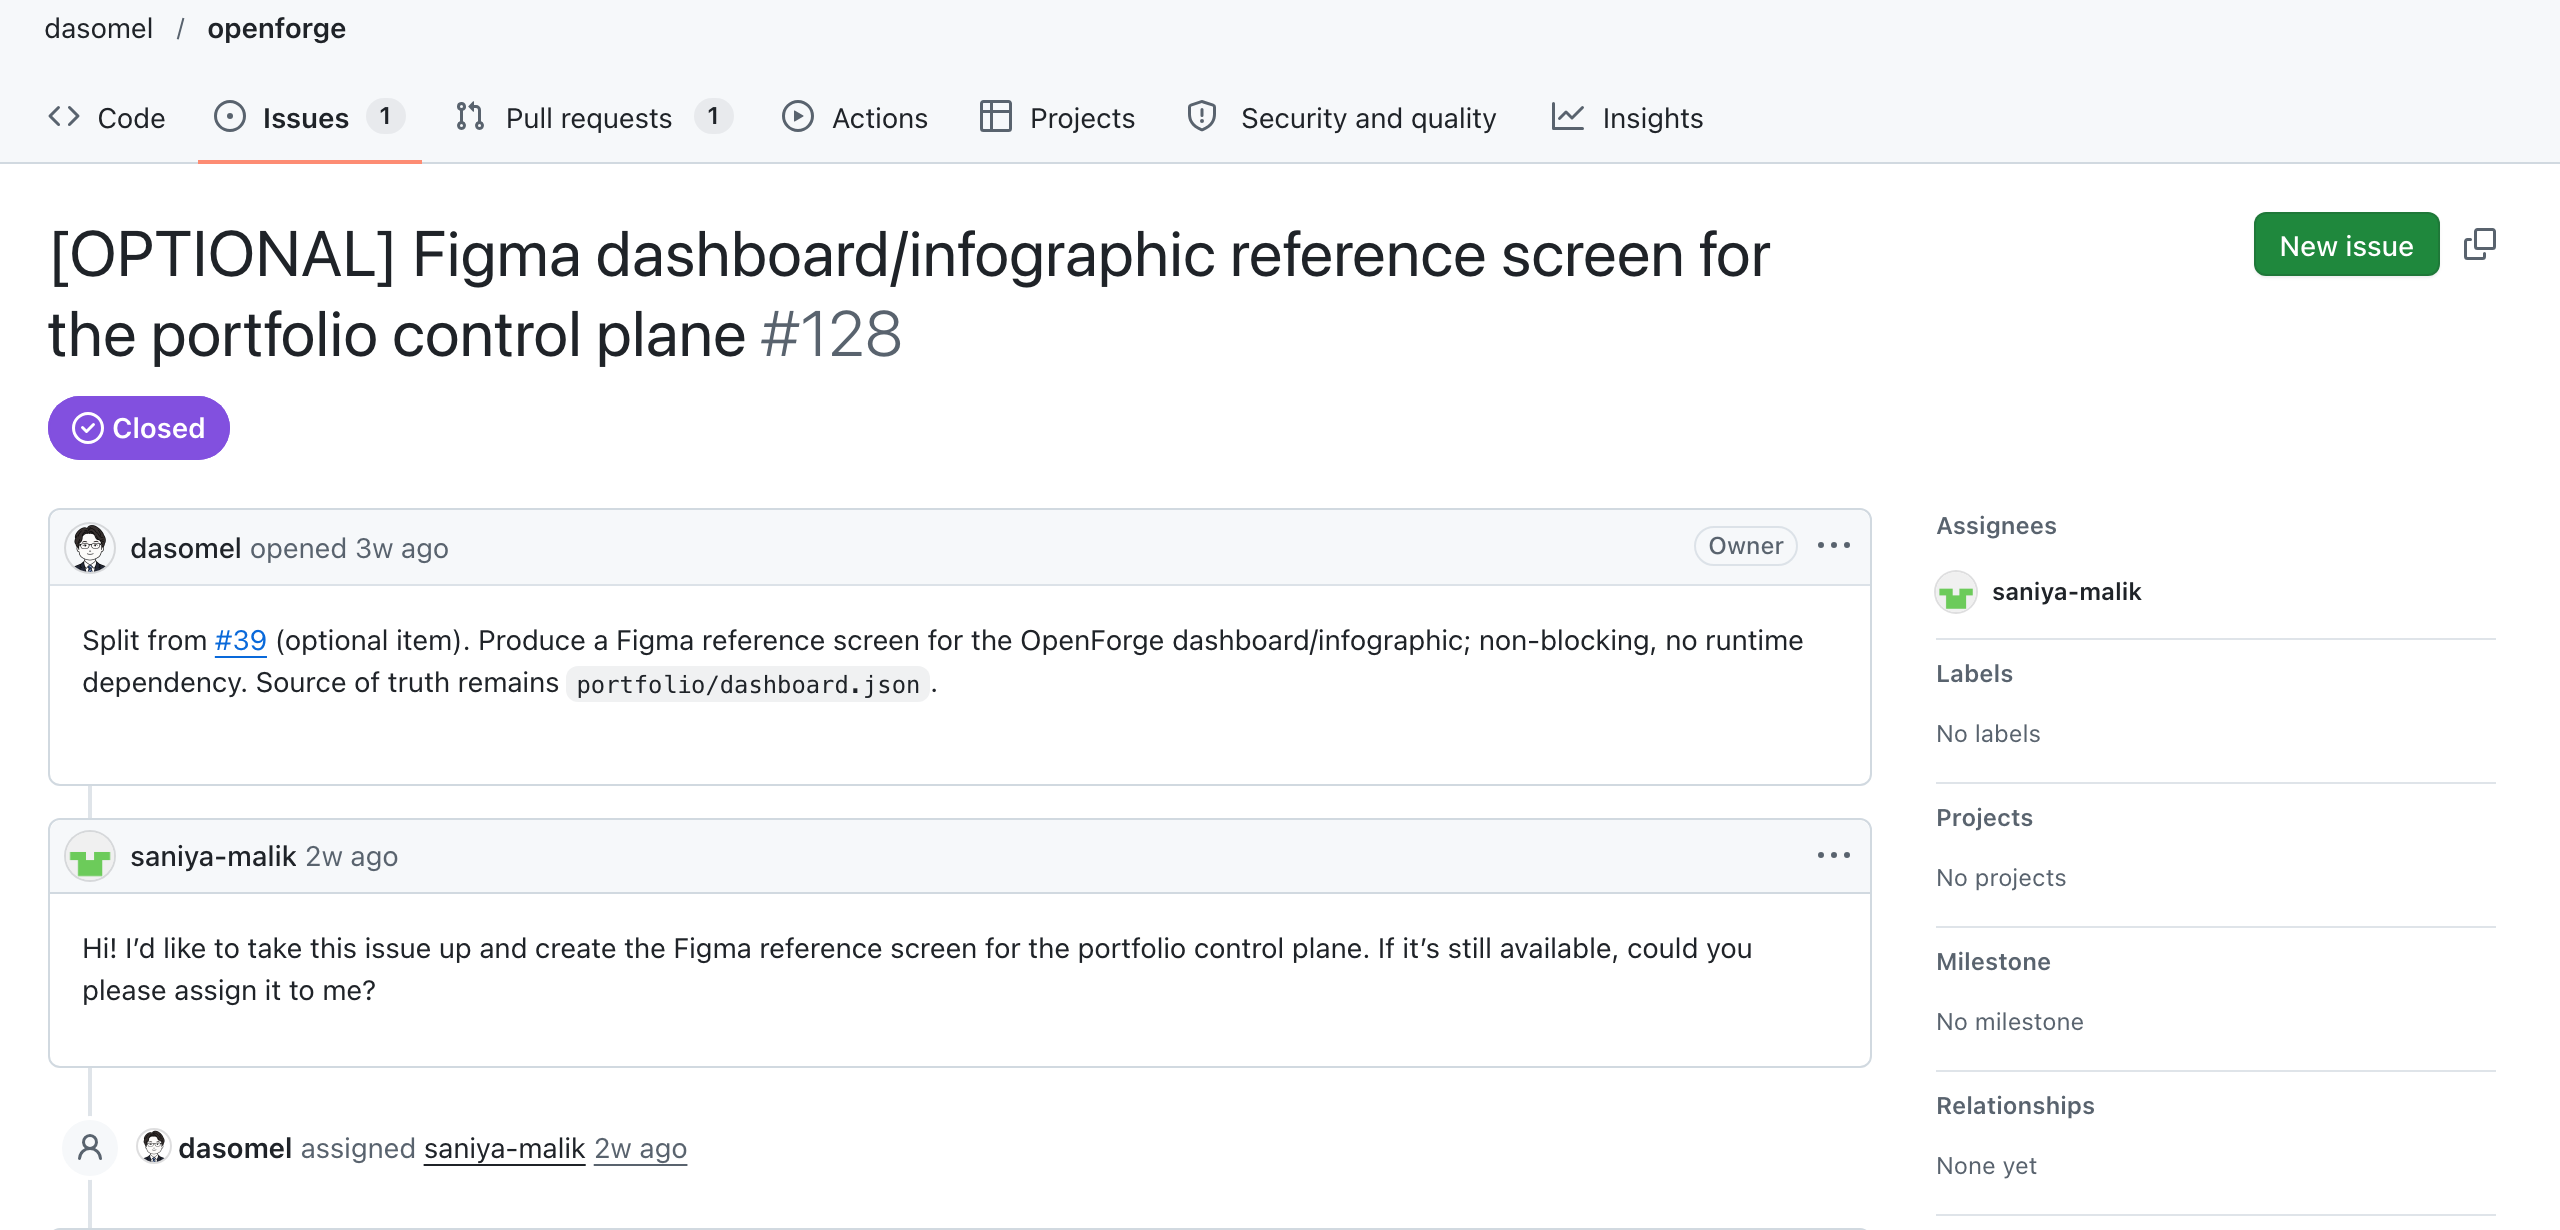
① 이슈 #128 Closed · 자원 · 배정 — github.com/dasomel/openforge/issues/128
③ 설계가 라이브 대시보드(PR #381)가 됨 — 같은 이슈
② saniya-malik의 Figma 설계 전달 — 같은 이슈
④ 기여자의 감사 · UI 불일치 지적 — 같은 이슈
출처 github.com/dasomel/openforge/issues/128 캡처37 / 55
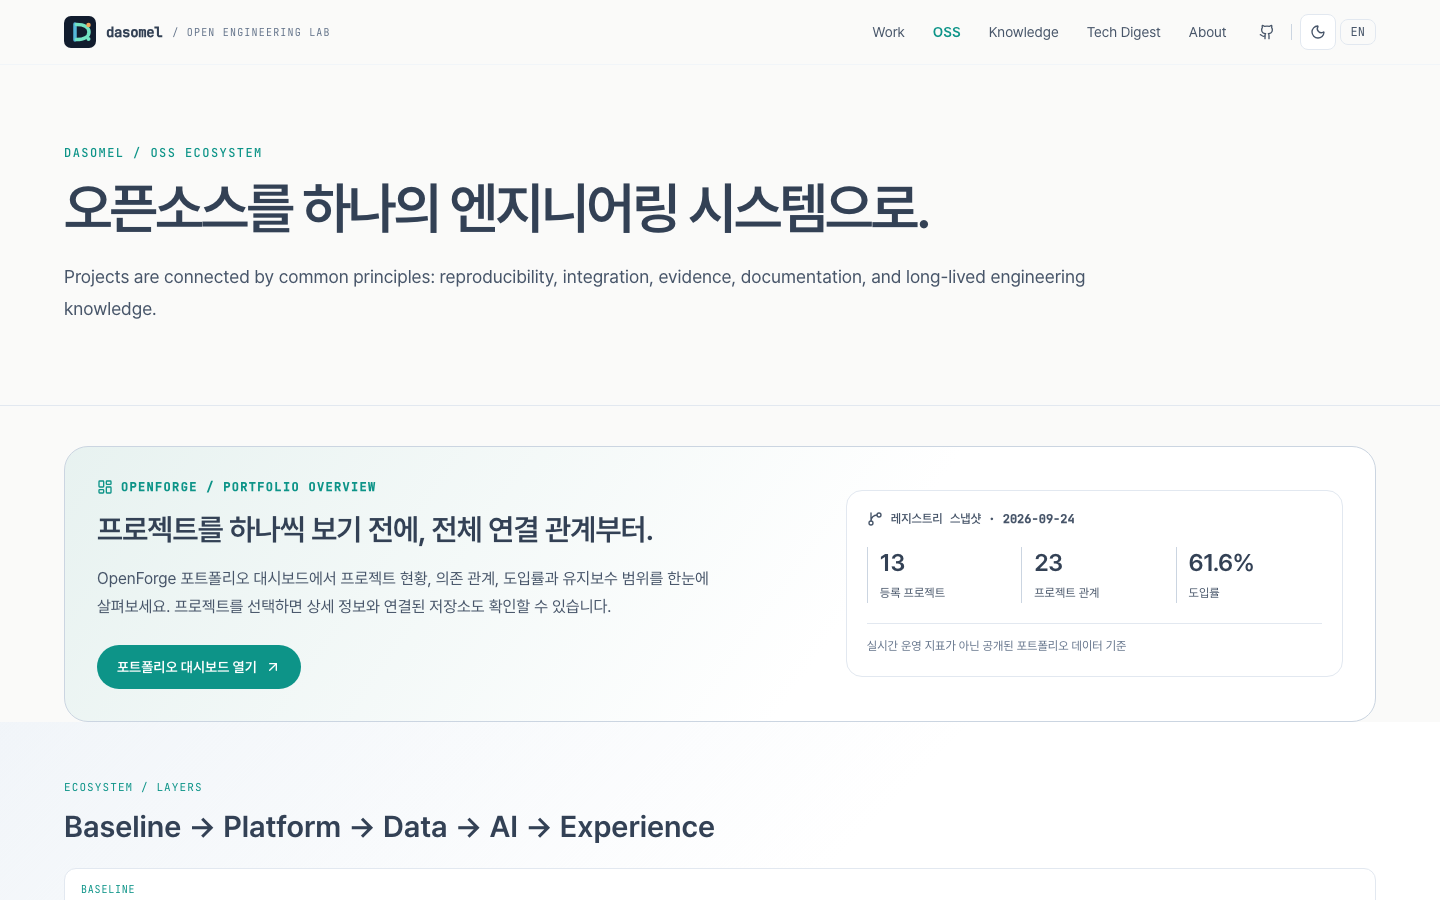
전 구간OpenForge화면

OpenForge 포트폴리오 컨트롤 플레인 (cne.io.kr/oss)

레지스트리 스냅샷 2026-09-24 기준 · 클릭하면 확대
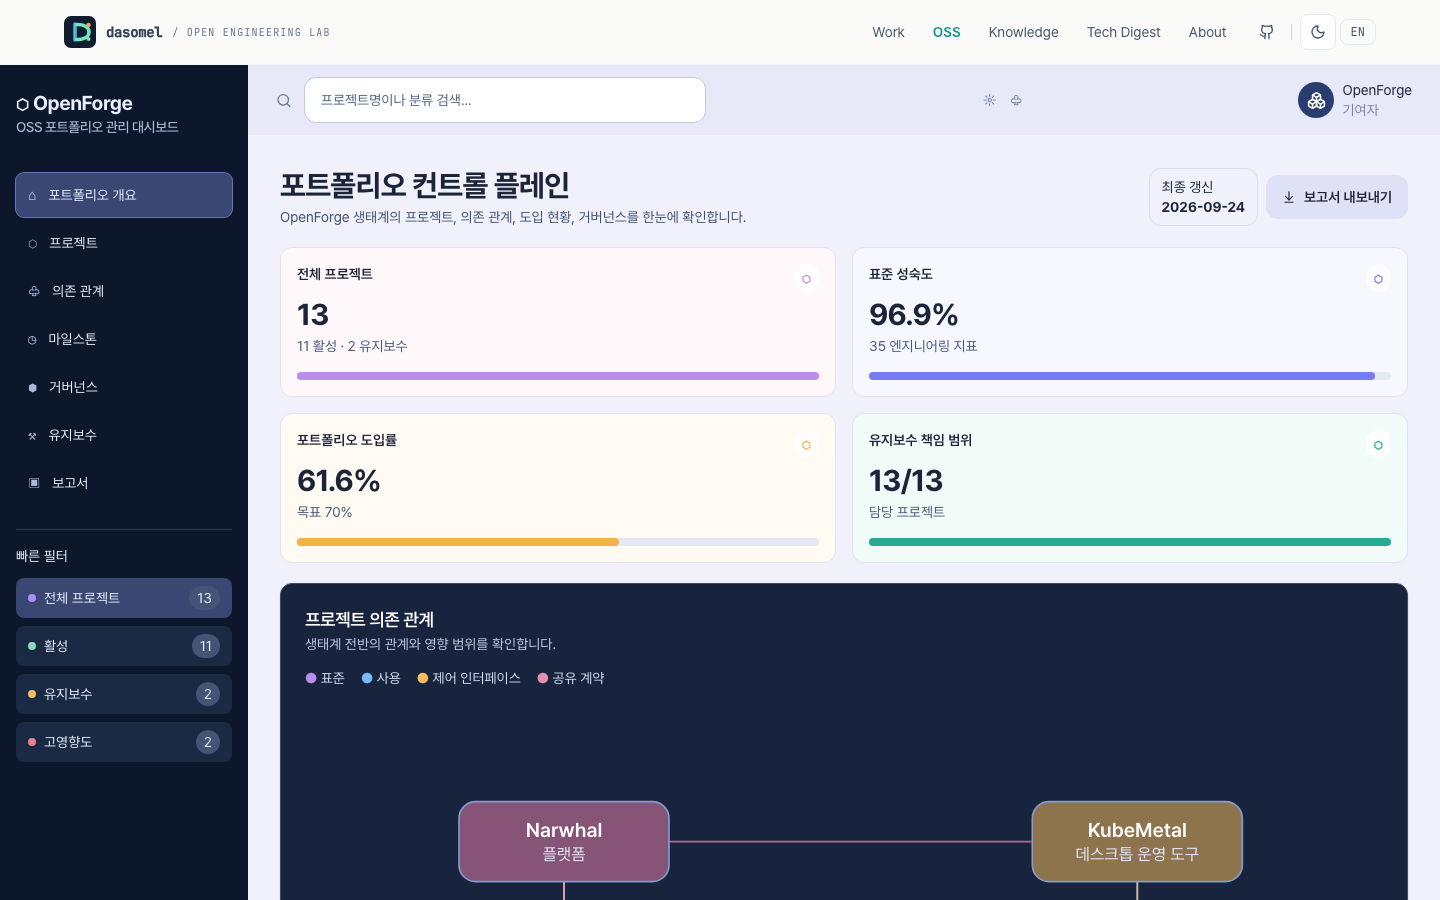
포트폴리오 컨트롤 플레인 — 13 프로젝트 · 표준 성숙도 96.9% · 도입률 61.6%
/oss 랜딩 — 13 프로젝트 · 23 관계 · 61.6%

출처: cne.io.kr/oss 라이브 캡처 2026-10-23 · 레지스트리 스냅샷 2026-09-24 기준

출처 cne.io.kr/oss 캡처38 / 55
전 구간OpenForge의존 관계

프로젝트 의존 관계 그래프와 프로젝트 목록

표준 · 사용 · 제어 인터페이스 · 공유 계약 — 레지스트리 스냅샷 2026-09-24 기준 · 클릭하면 확대
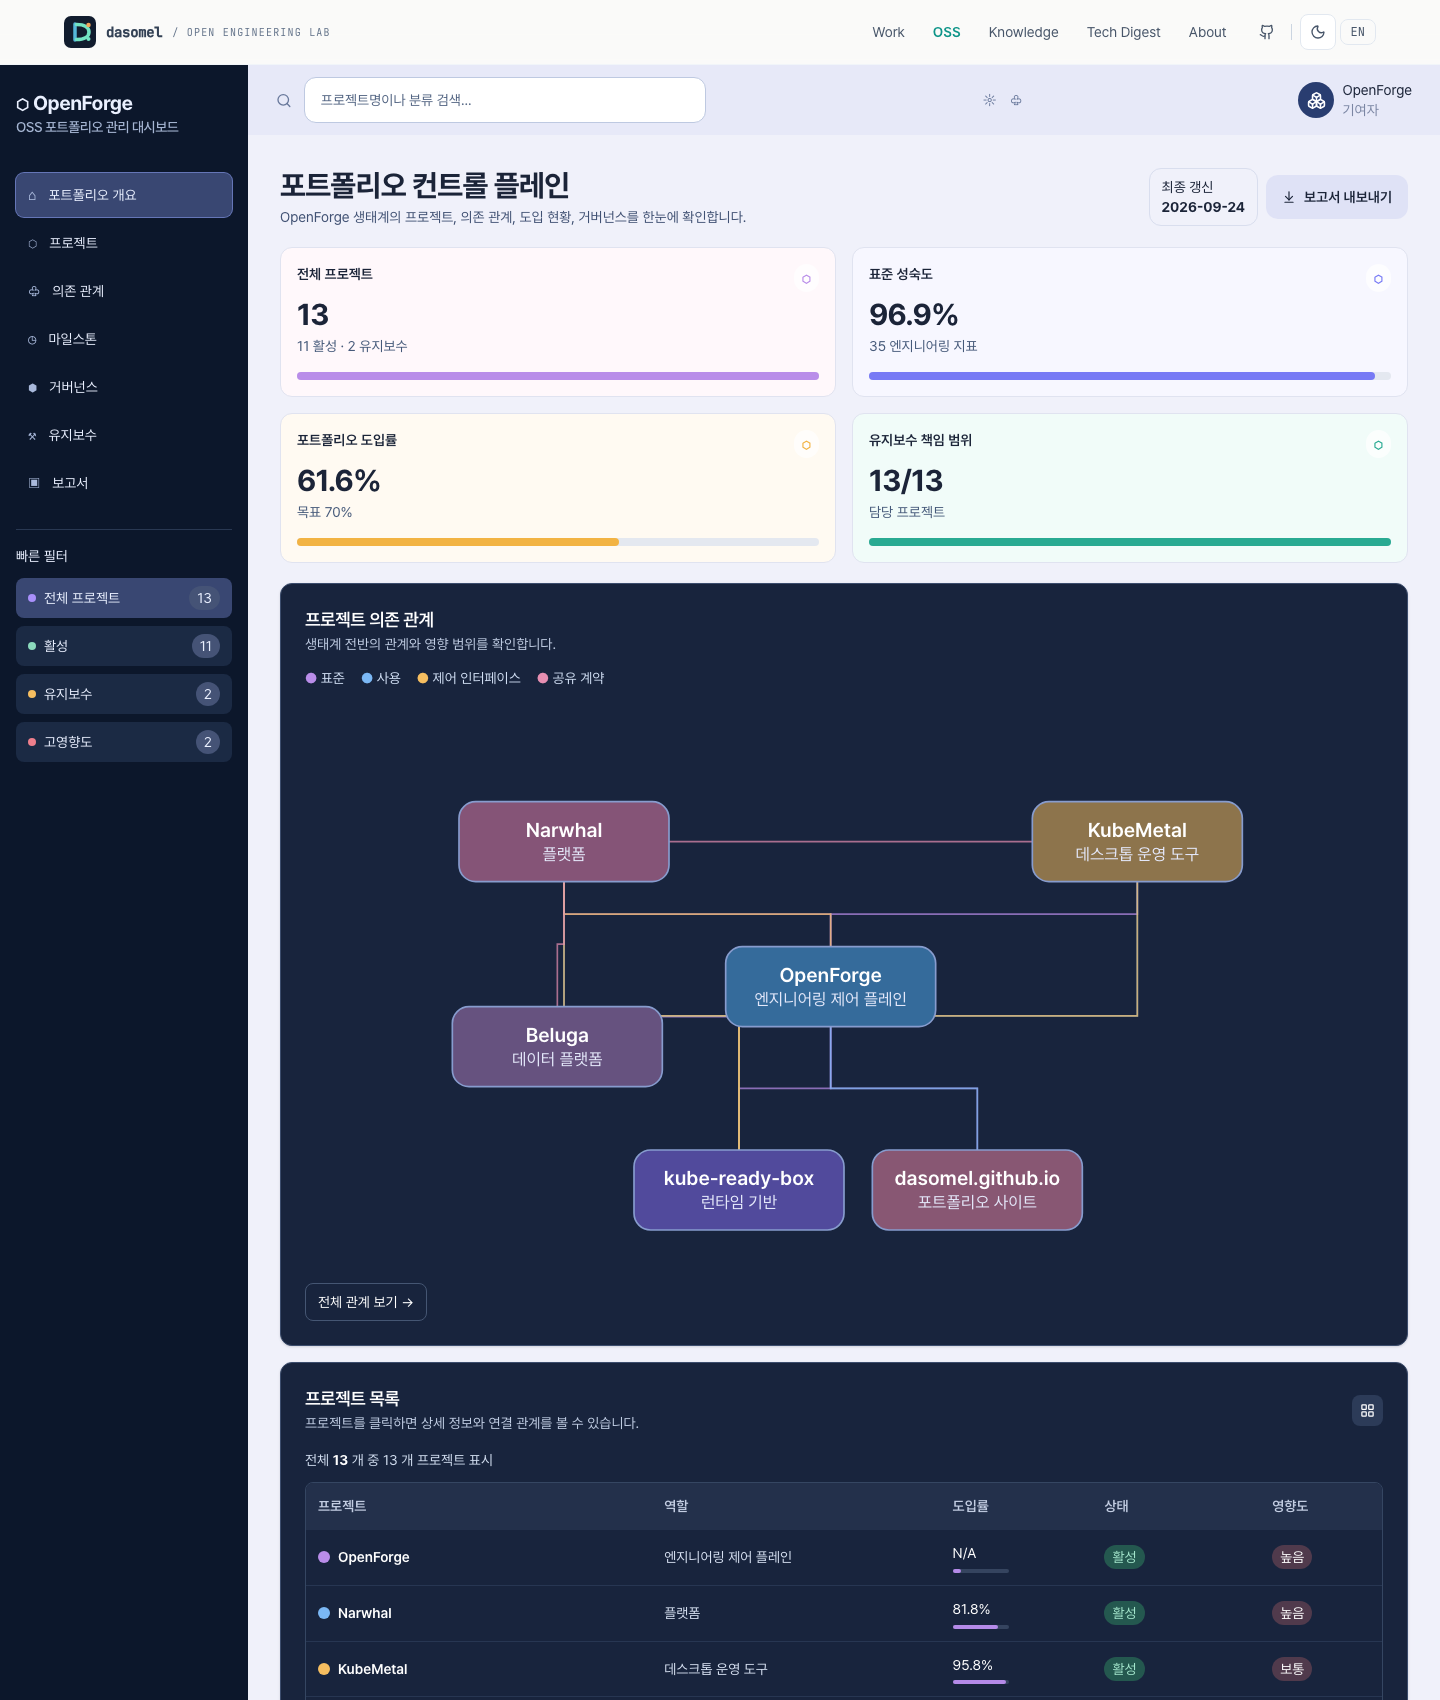
전체 대시보드 (의존 관계 그래프 포함)
화면에서 읽는 것

그래프는 Narwhal · KubeMetal · Beluga · kube-ready-box · OpenForge 등의 관계를 표준 / 사용 / 제어 인터페이스 / 공유 계약으로 구분해 보여준다.

목록

프로젝트 목록은 역할 · 도입률 · 상태 · 영향도를 함께 표시한다 (예: Narwhal 81.8%, KubeMetal 95.8%).

출처: cne.io.kr/oss 라이브 캡처 2026-10-23

출처 cne.io.kr/oss 캡처39 / 55
전 구간OpenForge외부 개발자

외부 개발자와의 논의: 누가 어느 저장소에서 무엇을

디자인 기여, 설계 논의, 제안, 버그 제보가 여러 저장소에서 오가고 있다

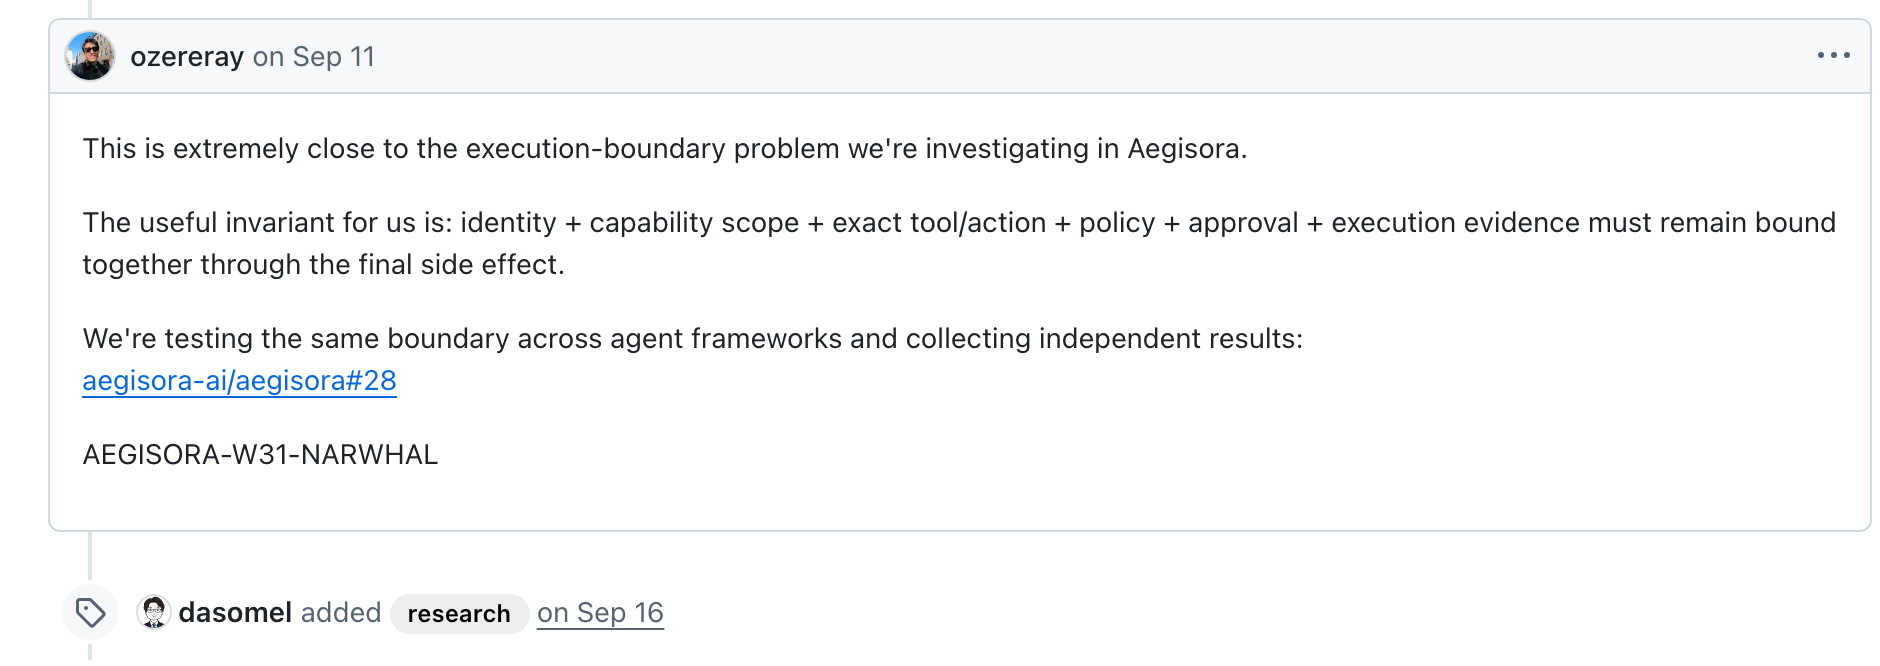
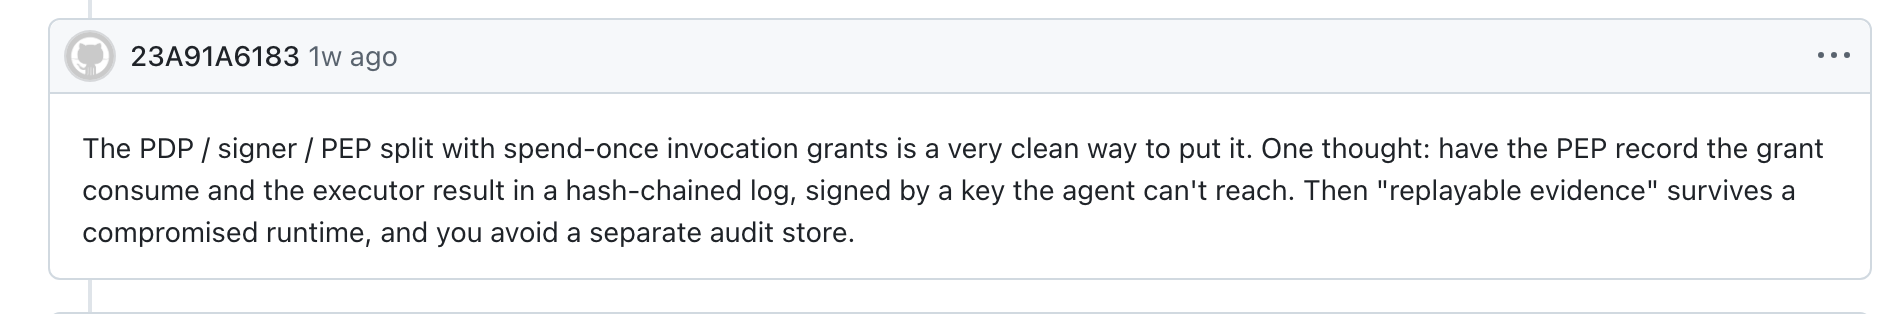
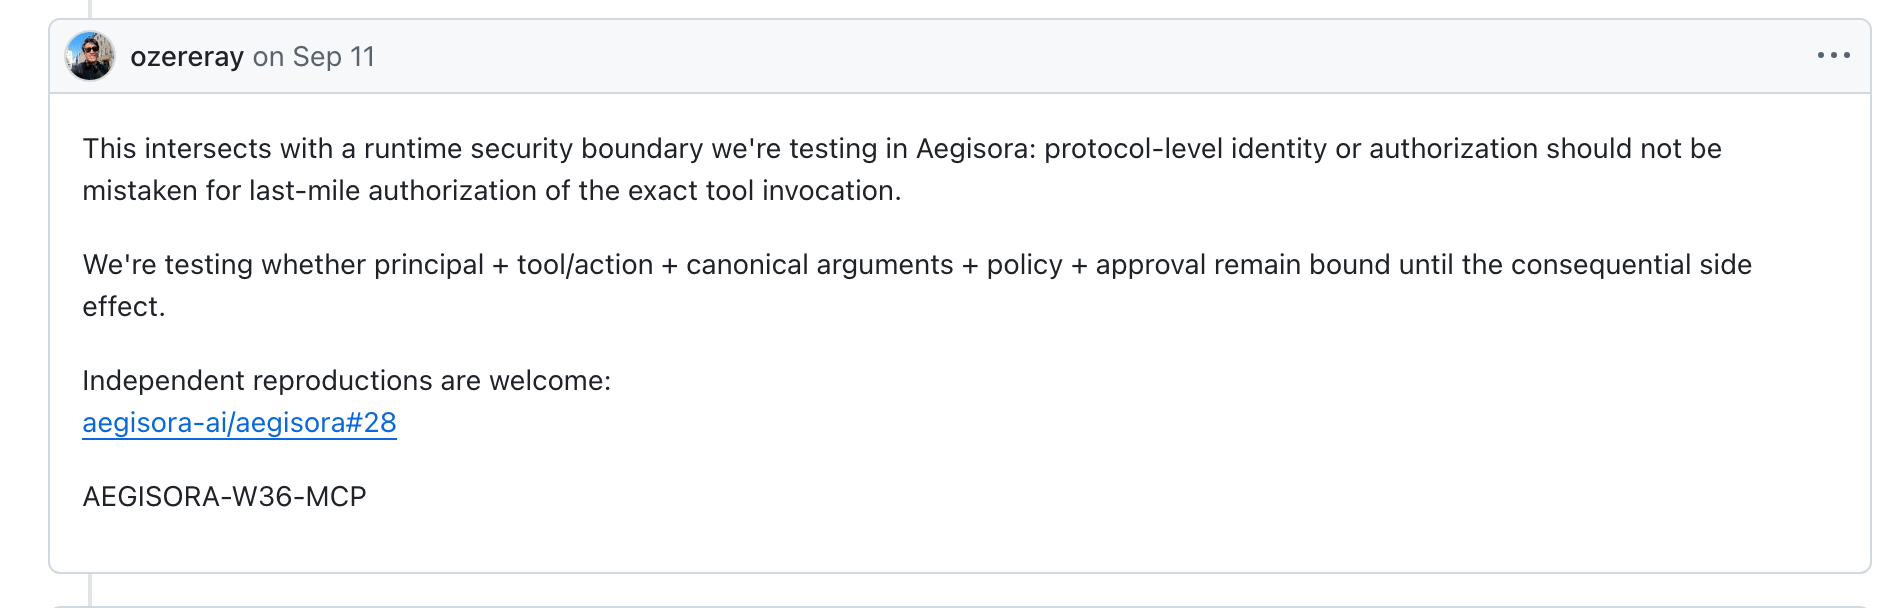
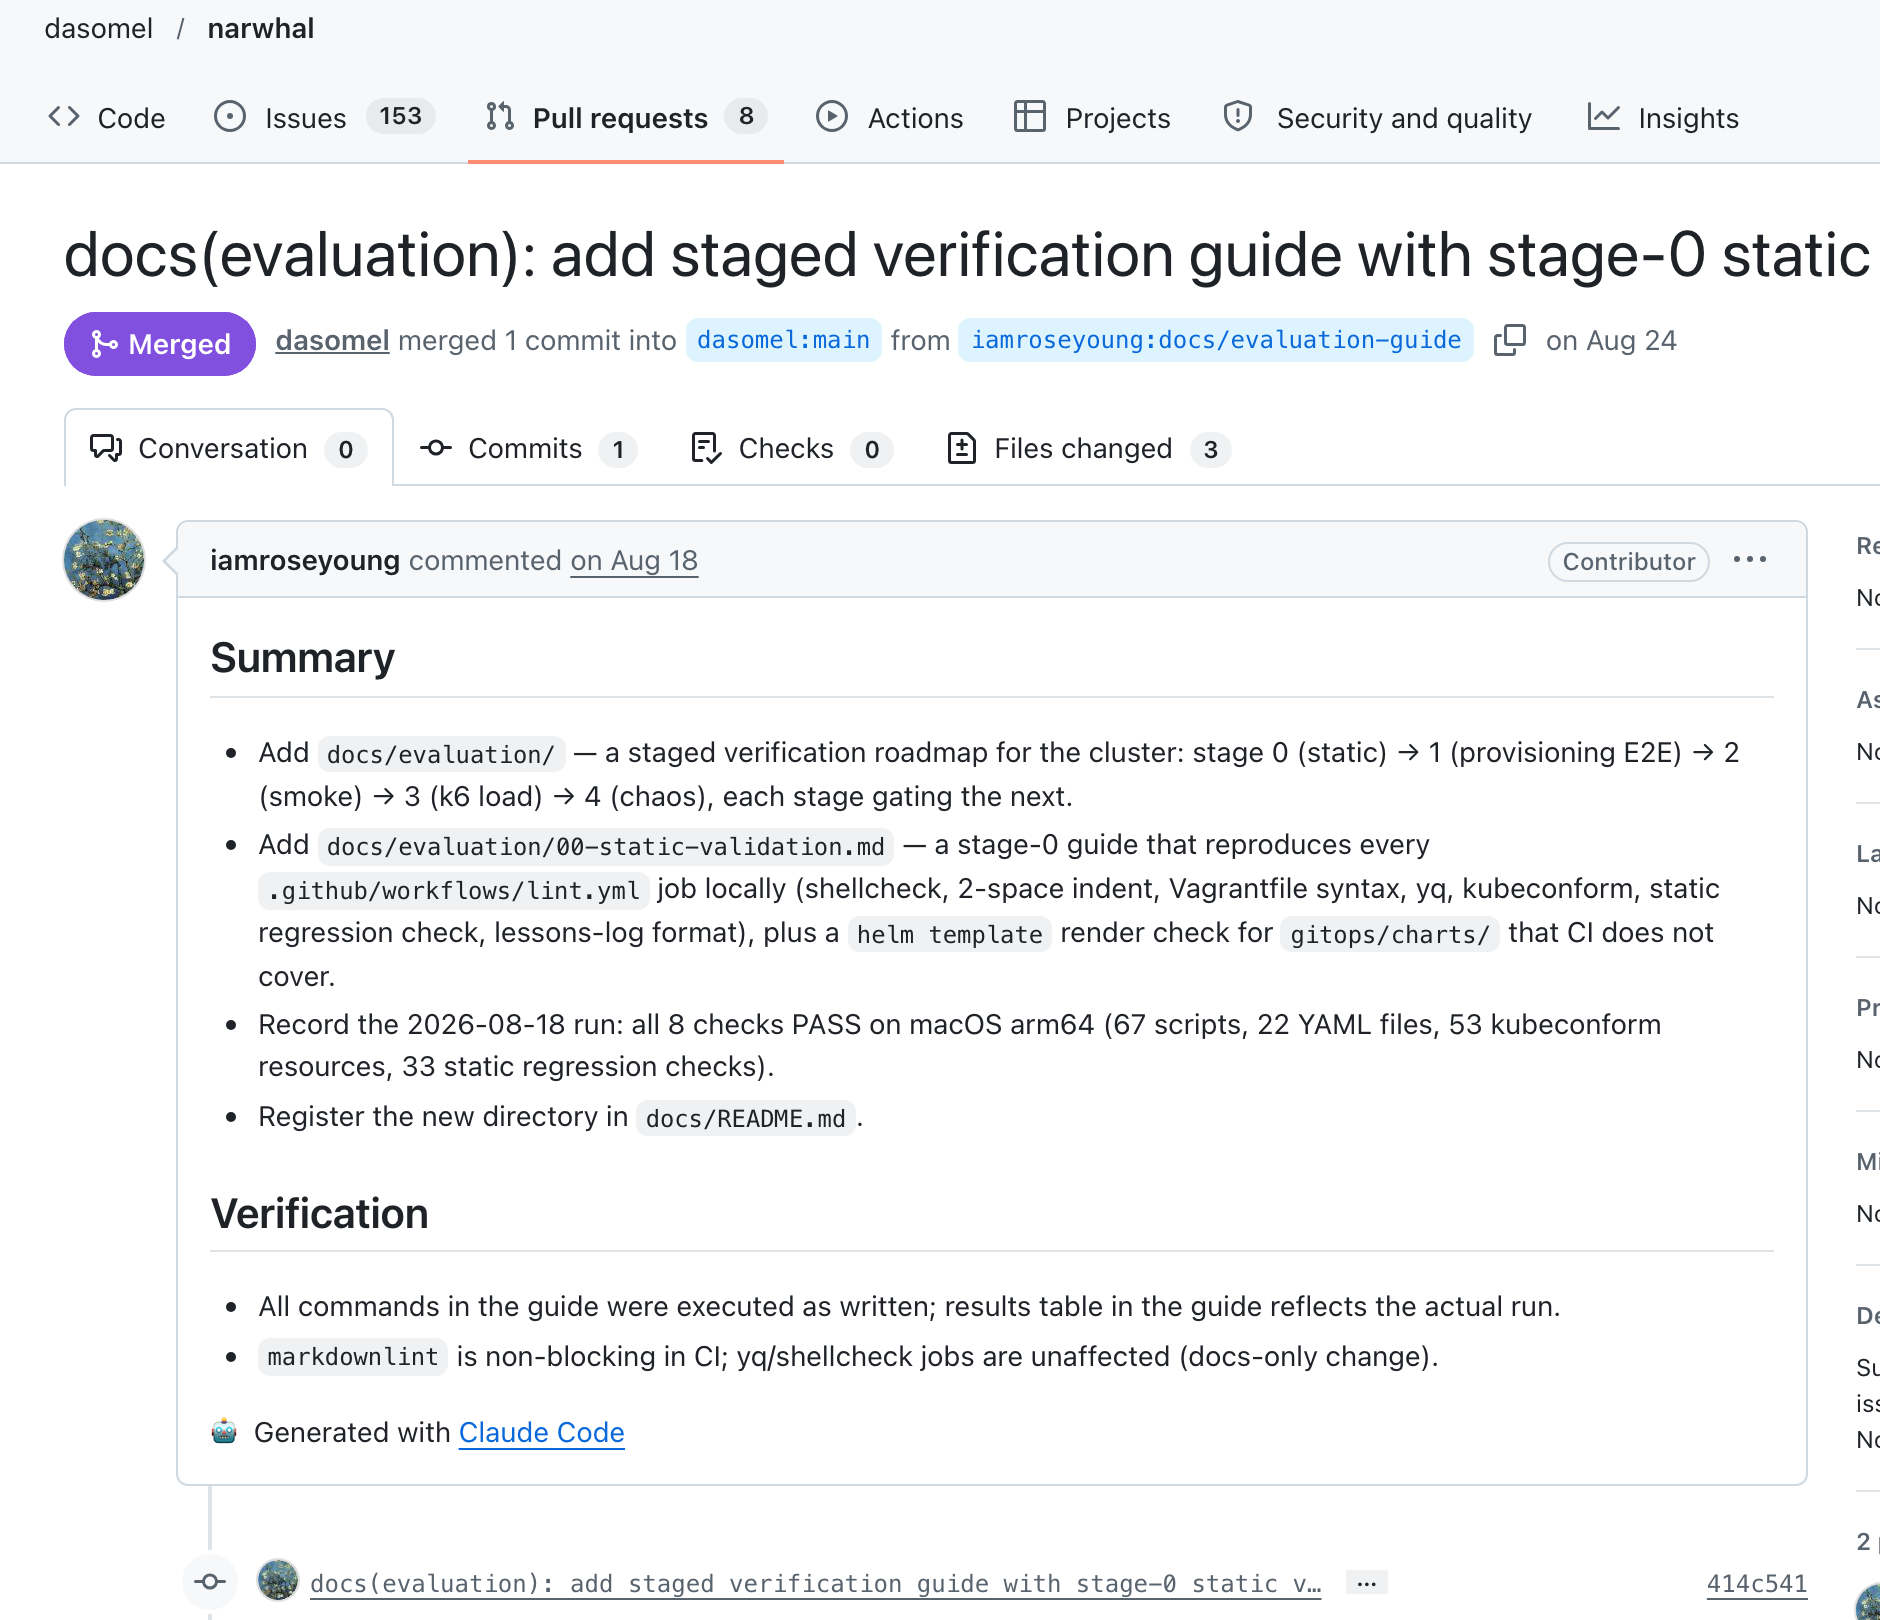
@saniya-malikopenforge#128closedFigma 대시보드 설계 기여 → 라이브 대시보드에 반영@Aliipou · @23A91A6183narwhal#73openagent identity / MCP 권한: PDP-PEP 분리,spend-once grant, 서명 증거 로그 제안@ozereray (Aegisora)narwhal#155 · #372opentool 권한 · 승인 · 실행 증거: Aegisora 관점의 검증 제안@Lulzx (CuMetal)kubemetal#84openCuMetal 메인테이너가 문제 제보 시 지원하겠다고 제안@Evantage-WSkube-ready-box#79closed26.04 box 부팅 실패 제보 → 재현 · NVMe 우회 → 제보자확인 후 종료(8일)@iamroseyoungnarwhal PR#4merged단계별 검증 가이드(docs/evaluation) 추가GitHub 핸들만 표기 · 상태는 2026-10-26 기준 · 설계 이슈는 대부분 아직 open, 채택·협업 확정은 아님
출처 external-discussions.md (이슈·PR 본문과 댓글)40 / 55
전 구간OpenForge외부 개발자

설계 논의 캡처: agent 실행 경계에 대한 외부 의견

narwhal#73 · #155 · #372 — 클릭하면 확대 (본문은 짧게만 인용하고 원문은 링크)
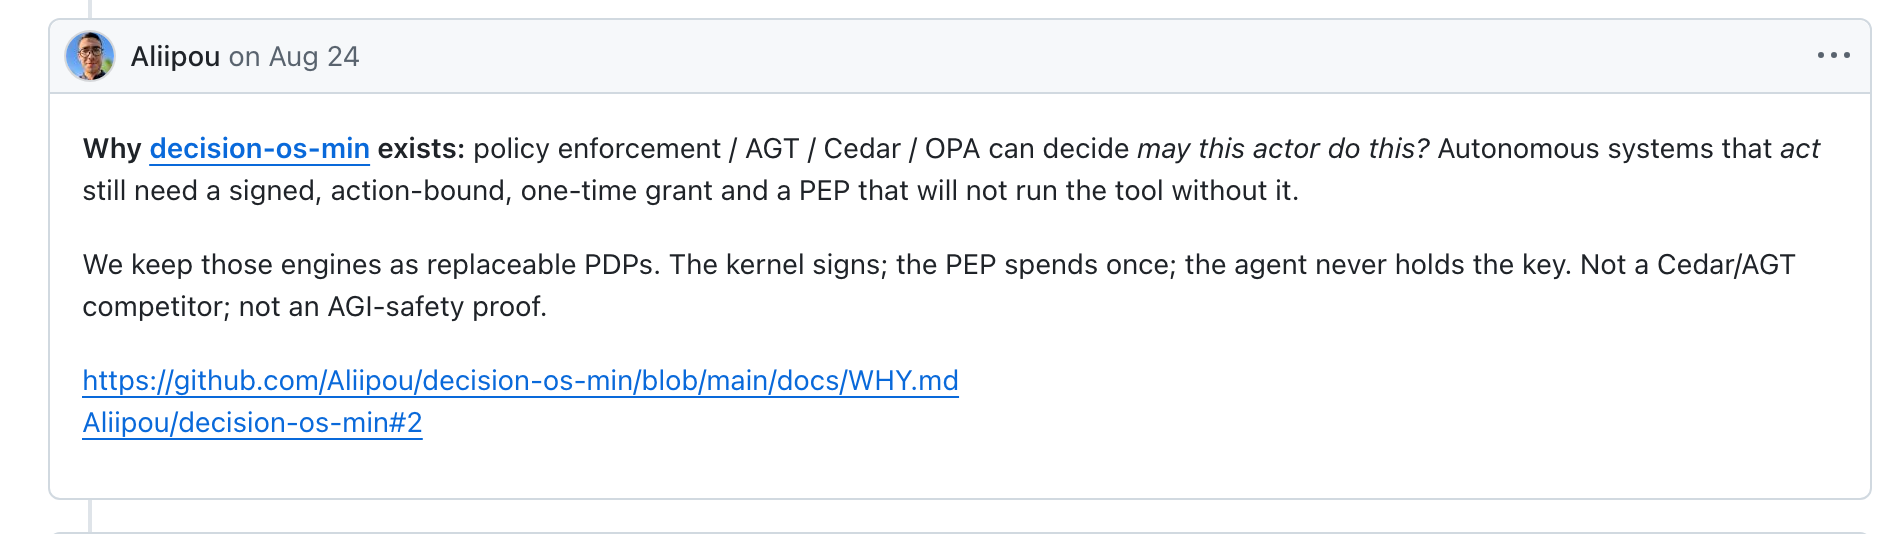
narwhal#73 · @Aliipou (decision-os-min) — github.com/dasomel/narwhal/issues/73
narwhal#155 · @ozereray (Aegisora) — github.com/dasomel/narwhal/issues/155
narwhal#73 · @23A91A6183 — 같은 이슈
narwhal#372 · @ozereray — github.com/dasomel/narwhal/issues/372
출처 github.com/dasomel/narwhal issues #73 · #155 · #372 캡처41 / 55
전 구간OpenForge외부 개발자

사용자 · 기여 캡처: 지원 제안, 버그 제보, 문서 기여

kubemetal#84 · kube-ready-box#79 · narwhal PR #4 — 클릭하면 확대
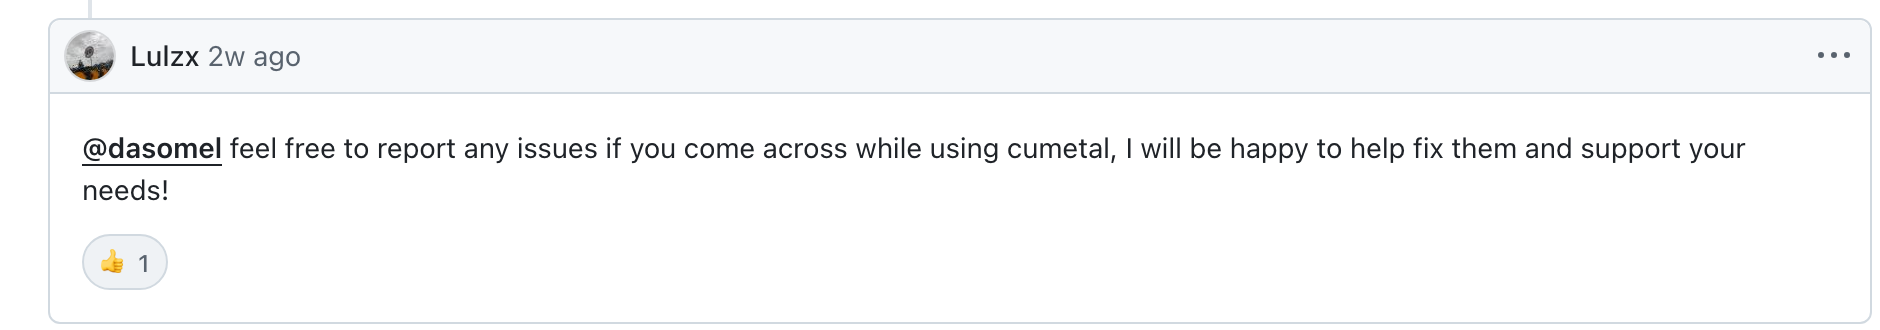
kubemetal#84 · @Lulzx (CuMetal 메인테이너) — github.com/dasomel/kubemetal/issues/84
narwhal PR #4 · @iamroseyoung, merged — github.com/dasomel/narwhal/pull/4
kube-ready-box#79 · @Evantage-WS 버그 제보 (closed · 해결) — github.com/dasomel/kube-ready-box/issues/79
출처 github.com/dasomel kubemetal#84 · kube-ready-box#79 · narwhal PR#4 캡처42 / 55
Day-0 · 환경 준비Kube-Ready-Box외부 개발자

kube-ready-box#79: 버그 제보 한 건이 템플릿 수정으로

2026-10-18 제보 → 10-26 종료 (8일) · 첫 응답은 제보 4일 뒤였다

제보자 @Evantage-WS메인테이너 @dasomel제보26.04 box · VirtualBoxmacOS 27 M4 → dracutemergency shell10-18재현 · 범위 좁힘7.2.20 ARM에서 재현7월 box도 실패 →최근 변경 아님10-22환경 공유VirtualBox 7.2.20직접 빌드한 이미지10-23원인 후보 · 우회SATA(AHCI) → NVMe명령 3줄 · 한계: NAT SSH미확인 → 확인 요청10-24우회 확인NVMe 변경 후로그인 프롬프트 · 로그인10-25요약 · closedclosed (completed)PR #80 (open, 미병합): NVMe 템플릿10-26재현 → 범위 좁히기기존(7월) box도 실패하는지 확인해최근 변경이 아니라 호스트 쪽회귀로 좁힘확인 못 한 것은 밝힌다NAT SSH가 정상 24.04 box에서도실패해 vagrant up 완료는 미확인→ 제보자에게 확인 요청종료로 끝내지 않고 되돌린다템플릿 수정 PR #80 + mistakes-log(PR은 아직 open · 전체 재빌드 ·vagrant up은 미검증)
출처 github.com/dasomel/kube-ready-box issue #79 · PR #80 (2026-10-26 확인)43 / 55
전 구간OpenForge외부 개발자

논의가 설계로 이어진 사례, 그리고 아직 열려 있는 것

건전한 생태계가 만들어지는 중 — 과장하지 않고 상태를 그대로

@Aliipou · narwhal#73일회성 · action-boundgrant와 PEP 제안dasomel 수용PDP / signer / PEP /executor 분리를 #73에 명시OpenForge ADR-0013openforge#78 병합포트폴리오 공통 계약현재narwhal#73은 아직 open@23A91A6183 · narwhal#73서명 hash-chain증거 로그 제안dasomel 질문키 보호 · 부분 실패· 기록 잘림 탐지공개 프로토타입stdio MCP 한정(공개 저장소)현재설계 검토 대기 (open)
확인된 신호
  • Aliipou의 spend-once 제안은 OpenForge 공통 계약(ADR-0013)까지 반영됐다
  • 디자인 기여는 라이브 대시보드가 됐다 (openforge#128)
  • 사용자 버그 제보가 8일 만에 재현 · 우회 · 종료, 템플릿 수정 PR #80으로 이어졌다 (PR은 아직 open)
아직 아닌 것
  • 대부분의 설계 이슈가 아직 open
  • 일부 의견은 각자 프로젝트와 연결된 소개 성격 — 채택 · 협업 확정은 아님
출처 external-discussions.md44 / 55
AI 에이전트 팀운영 방식

AI 에이전트 팀은 어떻게 일하는가

사람이 목표를 정하고, 오케스트레이터가 나눠 주고, 결과는 모두 되돌아온다

도구Claude CLI(Claude Code) · Antigravity CLICodex CLI사람목표 설정 · 승인Codex / ChatGPT 멀티 에이전트보완 · 비평 역할 (모델명은 일반화)오케스트레이터짧은 계약 · skills · 규칙구현 워커서브에이전트비평 워커다른 벤더 모델리서치 · 생성조사 · 코드 생성 풀검증 워커별도 컨텍스트결과는 모두 오케스트레이터로 회수 (허브앤스포크)결정적 강제: 린터 · CI · 회귀 테스트 · lessons-log작성과 검토 분리병렬 최대 5worktree로 같은 파일 레인 분리지시문은 통제 수단, 보안 경계 아님
출처 숭실대 특강 자료 5~7 · 16장 (하네스, 허브앤스포크)45 / 55
AI 에이전트 팀하루 작업

하루의 실제 흐름: narwhal v1.3.0 릴리스 직후

2026-10-22~23 · 공개 GitHub에서 확인되는 흐름 — dasomel.github.io PR #408

사람오케스트레이터워커CIgh release viewREADME 수치 확인격리 worktree에서 문서 6파일 수정발표 덱 초안(병렬 레인)수치 직접 재검증1,207·440·393bun test 17 pass→ lint 0 → buildCI 통과 →자동 머지·배포보류하려 했으나자동 머지가 먼저레인 보고를 그대로 믿지 않는다 — 오케스트레이터가 README 수치(1,207 commits · 440 incidents · 393 checks)를 직접 재확인
출처 narwhal v1.3.0 릴리스 (2026-10-22) · dasomel.github.io PR #40846 / 55
AI 에이전트 팀시행착오

시행착오: '초록불'이 거짓말을 한 순간들

모두 프로젝트 문서와 글에 기록된 실제 사례

초록불 · 겉보기
실제로는
얻은 규칙
nfs-quota-agent stub 테스트 green
→
실제 prjquota 파일시스템 강제는 증명 못 함
→
낮은 증거 등급은 강한 runtime 주장 금지
RuntimeClass YAML이 저장소에 있음
→
실제 sandbox에서 Pod 실행됐다는 뜻은 아님
→
declared → supported → effective → verified
validator가 실패해도 echo로 성공 표시
→
echo-branch false-green
→
swallowed_failure_detector로 감사
v0.4.0 릴리스 완료처럼 보임
→
cosign GHCR 로그인 실패로 partial release
→
v0.4.1~v0.4.3까지 완전한 릴리스 확인
ext4 quota가 적용됨
→
root writer가 hard limit 우회 가능
→
한계 문서화 + root_squash / XFS 권고
출처 proving-completion-agent-assisted-oss.md · nfs-quota-agent.md · openforge.md47 / 55
AI 에이전트 팀가장 아팠던 실패

가장 아팠던 실패: PASS인데 ArgoCD 앱이 0개였다

검사는 거짓말을 하지 않았다 — 응시자가 0명이면 '전원 합격'은 참이다

PASS T03all ArgoCD appsSynced+Healthy실제로는 ArgoCD 앱 0개이미지 못 받음 · push 실패서비스 503 → 배포 막힘0개면 어긋난 앱도 없다"모든 X는 Y"가 빈 집합에서 참단계 스크립트: WARN → continuing고침앱 수를 먼저 센다 · 예시 기준 10 미만이면 FAIL(narwhal regression-check T03)남길 문장"전부 정상"이라는 검사에는X의 개수에 하한이 필요하다같은 계열: dasomel.github.io 2026-08-07276분 지연된 예약 런이 이미 발행된 다이제스트를 다시 수집(23건 → 18건)해 갈아치웠고, 워크플로는 전부 초록이었다.→ 관문(Guard)을 둘 다 두고, 조용한 no-op을 만들지 않는다
출처 narwhal docs/common/lessons-log.md L424 (2026-08-05) · regression-check T03 · dasomel.github.io CLAUDE.md48 / 55
AI 에이전트 팀교훈

교훈: 네 문장으로 줄이면

AI의 속도를 쓰면서 신뢰성을 지키는 기준

1

구현 능력은 실행 권한이 아니다
Implementation capability is not execution authority.

2

완료 주장은 증거가 아니다
A completion claim is not evidence.

3

낮은 증거 등급은 더 강한 runtime 성질을 주장하지 못한다
A lower evidence class must not claim a stronger runtime property.

4

merge된 코드는 검증된 상태가 게시되기 전까지 포트폴리오 완료가 아니다
Merged code is not portfolio completion until verified state is published.

출처 proving-completion-agent-assisted-oss.md49 / 55
AI 에이전트 팀역할

에이전트가 구현을 맡을수록, 사람이 쥘 것의 위치가 바뀐다

사람의 책임이 없어지는 게 아니라 이동한다

에이전트가 맡는 쪽구현 · 탐색 · 반복 검증사람이 계속 소유하는 것책임은 위치만 이동architecture · 제품 방향permission · risk 경계evidence 충분성 판단maintainability · 커뮤니티exception · failure 처리release · rollback 결정초안 작성반복 검증 실행조사 · 탐색목표: 자율 repository가 아니라, 증거로 검증하고 사람의 stewardship 아래 운영하는 것
출처 proving-completion-agent-assisted-oss.md · ai-assisted-open-source-development.md50 / 55
관련 프로젝트KubeMetal

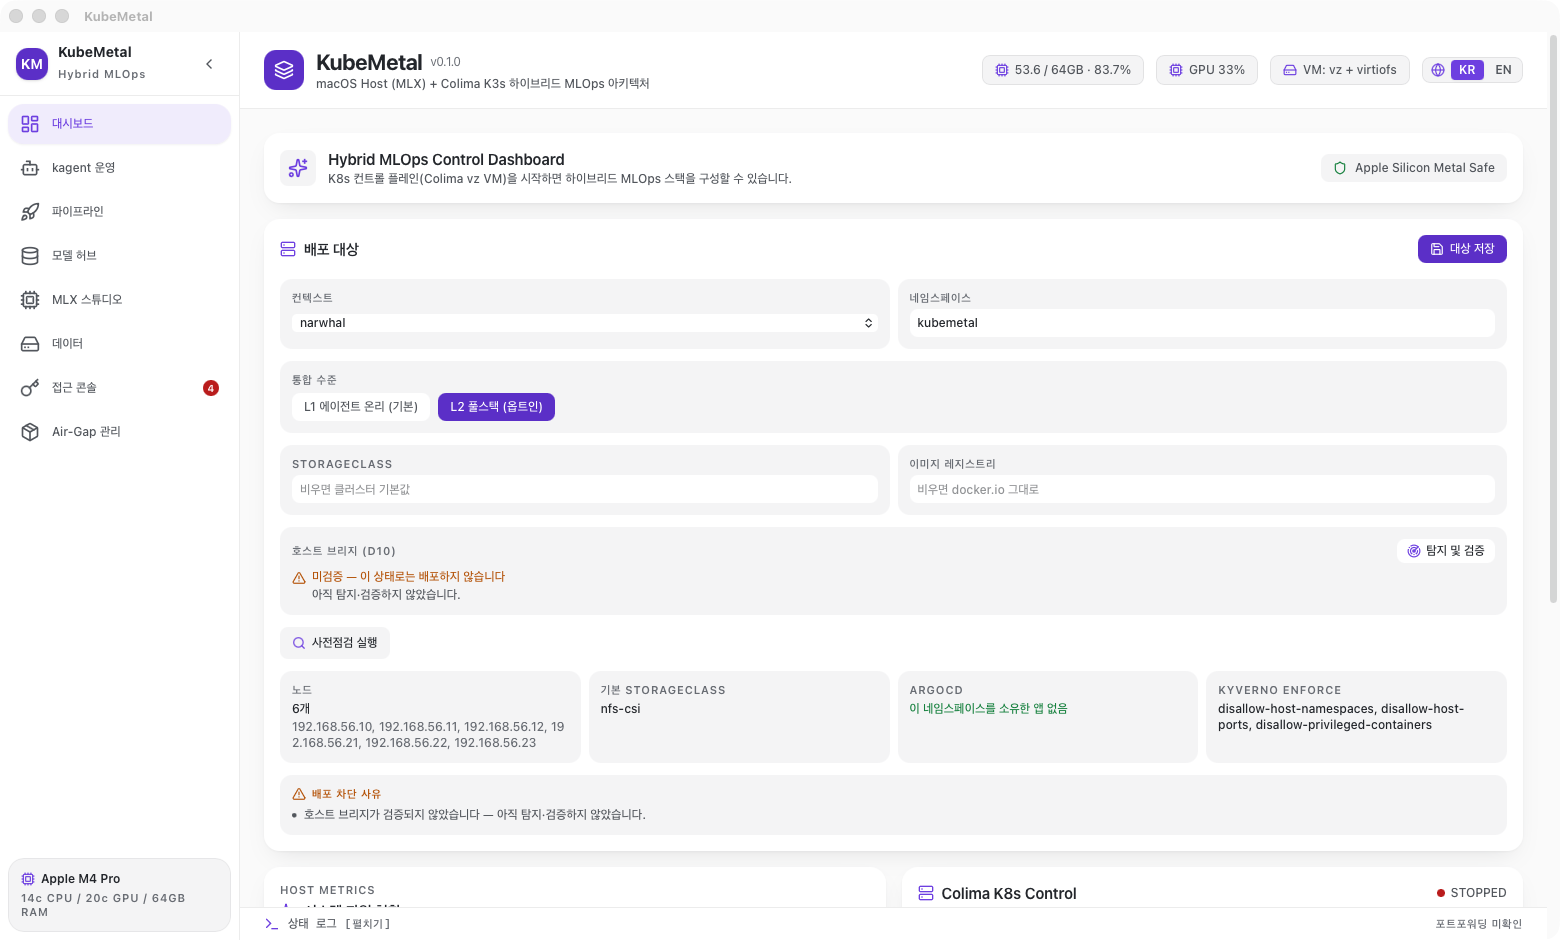
KubeMetal: control plane은 VM, GPU 연산은 macOS host

Apple Silicon에서 Kubernetes control plane과 macOS MLX compute를 결합하는 하이브리드 MLOps 데스크톱 앱
KubeMetal DesktopTauri v2 + ReactKubernetesControl PlaneK3s / ColimaMLflow · SeaweedFSmacOS HostComputeMLX / MetalLoRA · model servingKubernetesclientTauri IPCartifactscontrol / compute separation
KubeMetal Dashboard
KubeMetal Dashboard

출처: dasomel/kubemetal 앱 캡처 · 클릭하면 확대

출처 kubemetal.md51 / 55
AI 에이전트 팀순환

KubeMetal의 구현 코드가 XERJ Corpus Hub의 AI 에이전트 참조 소스로 소개되었다

AI 에이전트와 쓴 코드가 다른 AI 에이전트의 참조 지식이 되는 순환 (2026-10-22)

① AI 에이전트와 구현KubeMetalColima VM 프로파일 격리② 공개 + 설계 기록구현 배경 · 제약설계 결정③ XERJ Corpus Hub 수록AI 에이전트 참조 소스Contributor 페이지④ 다른 AI 에이전트가 참조검색해 개발 작업에 활용코드 → 지식 → 코드순환
주의

수록은 참고 사례로 제공된다는 뜻일 뿐, 프로젝트 전체의 품질 인증이나 공식 표준 채택이 아니다. 격리 효과·성능은 별도 검증이 필요하다.

출처 xerj-corpus-hub-kubemetal.md (2026-10-22)52 / 55
AI 에이전트 팀XERJ화면

XERJ Hub contributor 페이지에 소개된 KubeMetal

hub.xerj.org/contributors/dasomel — 2026-10-23 캡처 · 클릭하면 확대
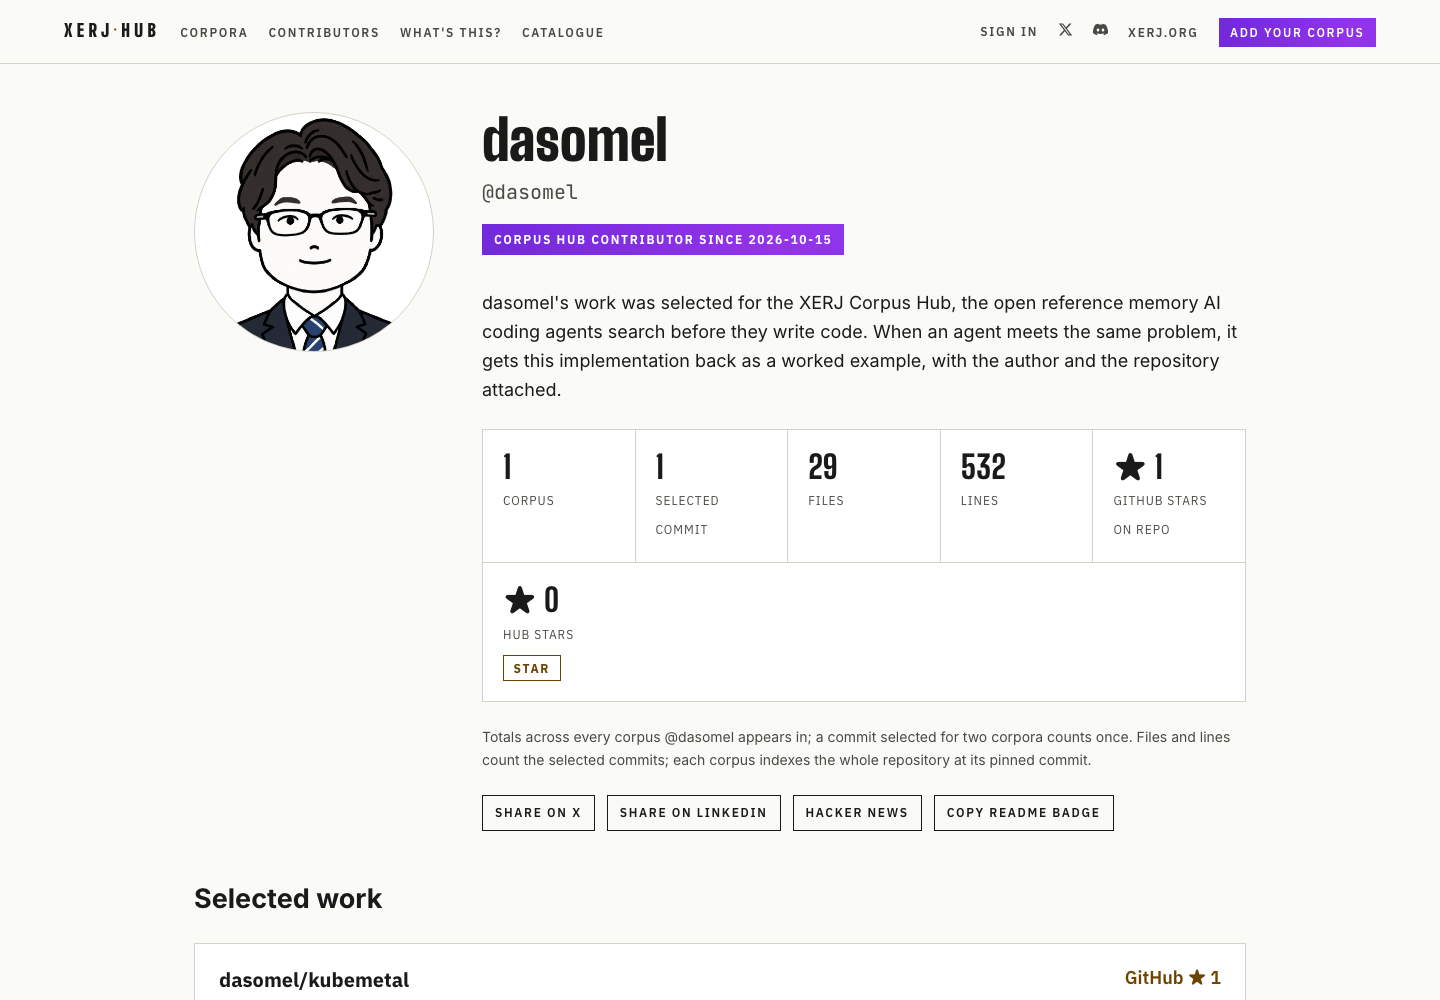
XERJ Hub contributor 페이지 (@dasomel)
페이지에 표시된 것
  • Corpus Hub contributor since 2026-10-15
  • 1 corpus · 29 files · 532 lines
  • Selected work: dasomel/kubemetal
  • 코딩 에이전트가 코드 작성 전에 검색하는 오픈 참조 메모리로 소개된다
주의

수록은 참고 사례로 제공된다는 뜻일 뿐, 품질 인증이나 공식 표준 채택이 아니다.

출처: hub.xerj.org/contributors/dasomel 캡처 2026-10-23

출처 hub.xerj.org/contributors/dasomel53 / 55
정리

정리: 수직으로 잇고, 증거로 검증한다

개별 OSS를 넘어 플랫폼 생명주기의 핵심 영역을 하나의 검증 가능한 체계로

잇기 — Day-0 Kube-Ready-Box → Day-0~2 Narwhal → Day-2 NFS Quota Agent · Portal · ClusterDeck

검증하기 — 장애는 회귀 검증으로, 에이전트의 실행은 resolved invocation 승인으로, 완료는 증거와 게시된 상태로

남기기 — 모델은 바뀌어도 규칙 · 아키텍처 · 테스트 · 운영 지식은 repository에, 그 코드는 다시 다른 에이전트의 참조 지식으로

한 문장

단순 코드 생성이 아니라, 검증 가능한 엔지니어링 체계.

출처 자체 정리54 / 55